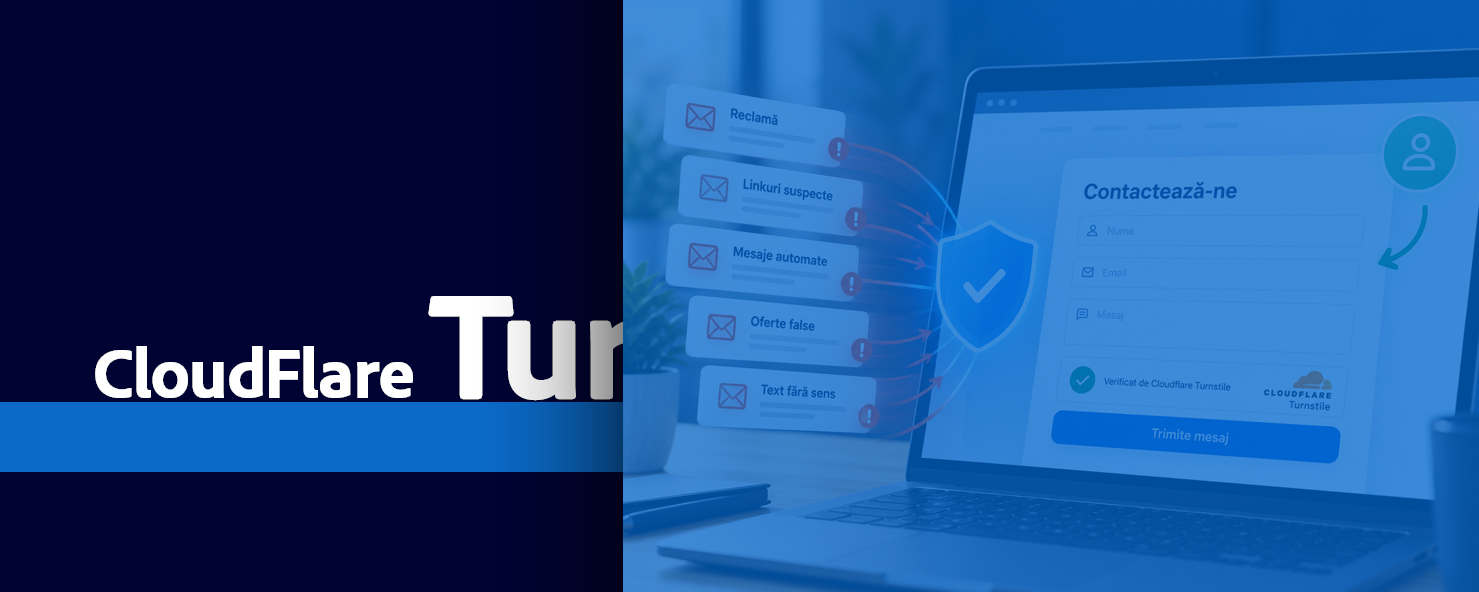
Ai un formular de contact pe website și primești zilnic mesaje cu reclame, linkuri suspecte sau texte fără sens?
În multe cazuri, aceste mesaje nu sunt trimise manual, ci de programe automate care caută formulare publice și încearcă să le completeze în mod repetat.
Problema poate apărea atât pe un website de prezentare, cât și pe un magazin online. Vestea bună este că există metode prin care poți reduce semnificativ spam-ul prin formularul de contact, fără să complici experiența vizitatorilor reali.
De ce primești mesaje spam prin formular?
Un formular public poate fi accesat de orice vizitator, inclusiv de boți.
Aceștia pot încerca automat să completeze:
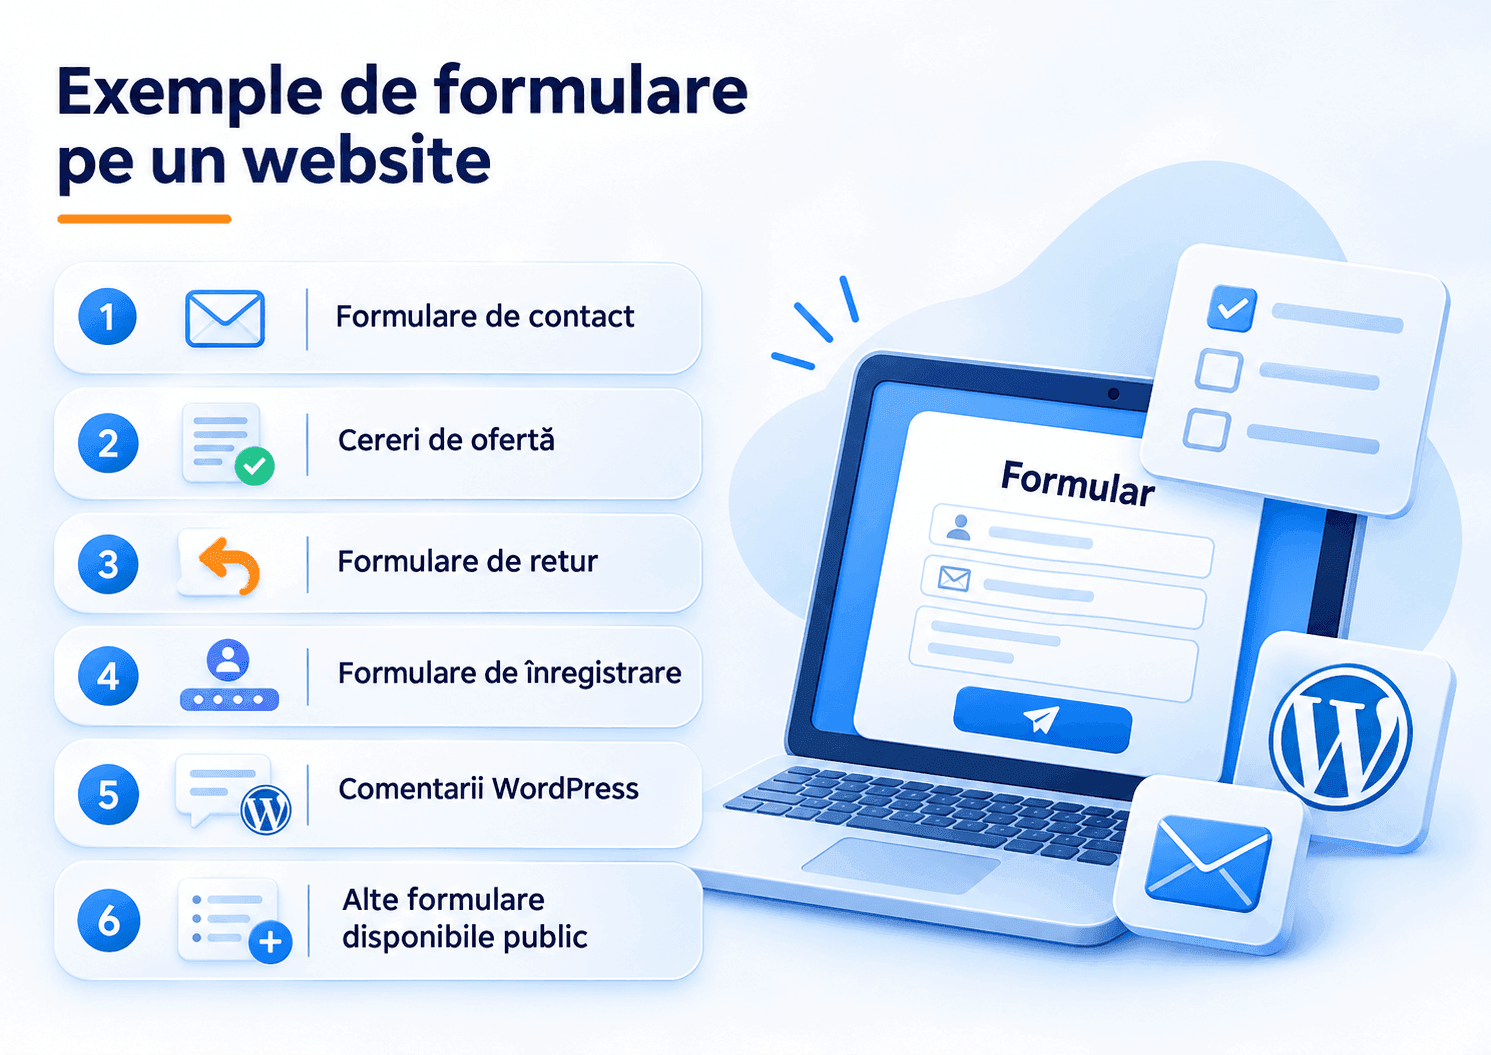
Dacă formularul acceptă solicitarea, website-ul o poate procesa exact ca pe una trimisă de o persoană și poate genera ulterior un email către administrator.
Din acest motiv, faptul că primești spam prin formular nu înseamnă neapărat că adresa ta de email a fost compromisă sau că există o problemă cu serviciul de email.
De ce nu este suficientă doar protecția hostingului?
Pe infrastructura NameBox sunt utilizate tehnologii precum LiteSpeed Enterprise, CloudLinux, Imunify360 și cPanel. Acestea au roluri importante în funcționarea, izolarea și securizarea conturilor de găzduire.
Totuși, un bot poate trimite către un formular o solicitare care, din punctul de vedere al aplicației, pare validă.
Website-ul acceptă datele, formularul le procesează și apoi trimite mesajul prin email. În această situație, protecția trebuie aplicată și direct la nivelul formularului.
Nici blocarea unei singure adrese IP nu rezolvă întotdeauna problema. Traficul automatizat poate proveni din mai multe adrese sau rețele.
Dacă întâmpini erori 403 sau vrei să înțelegi mai bine protecția aplicațiilor web, poți consulta și articolul nostru despre ModSecurity în cPanel și eroarea 403.
Ce este Cloudflare Turnstile?
Cloudflare Turnstile este o soluție creată pentru a ajuta website-urile să diferențieze vizitatorii reali de traficul automatizat.
Este o alternativă modernă la sistemele CAPTCHA clasice. În multe situații, verificarea se face în fundal, fără ca utilizatorul să fie obligat să selecteze semafoare, mașini sau alte imagini.
Dacă este necesară o verificare suplimentară, Turnstile poate cere utilizatorului o interacțiune simplă.
Diferența poate fi privită astfel:
Formular fără protecție: solicitarea este trimisă direct către website.
Formular cu Turnstile: înainte ca solicitarea să fie acceptată, aplicația verifică dacă tokenul generat de Turnstile este valid.
Acest mecanism poate reduce considerabil trimiterile automate, dar nu garantează eliminarea tuturor mesajelor spam.
Cloudflare precizează că verificarea trebuie realizată și pe server prin serviciul Siteverify. Simplul fapt că widgetul apare în formular nu este suficient dacă tokenul nu este verificat corect de aplicație.
Documentația oficială este disponibilă pe Cloudflare Turnstile.
Trebuie să folosești Cloudflare pentru întregul website?
Nu.
Cloudflare Turnstile poate fi utilizat independent, chiar dacă traficul website-ului tău nu trece prin serviciul proxy Cloudflare.
Ai nevoie de un cont Cloudflare pentru a crea widgetul și pentru a obține cheile necesare integrării, însă domeniul nu trebuie obligatoriu să folosească DNS-ul, proxy-ul sau WAF-ul Cloudflare.
Turnstile are inclusiv un plan gratuit, potrivit pentru majoritatea website-urilor și aplicațiilor obișnuite.
Nu trebuie confundat cu:
- Cloudflare WAF;
- protecția DDoS;
- regulile Firewall;
- Under Attack Mode.
Acestea sunt funcții diferite.
Cum activezi Turnstile pe WordPress?
Pentru un website WordPress, procesul este relativ simplu.
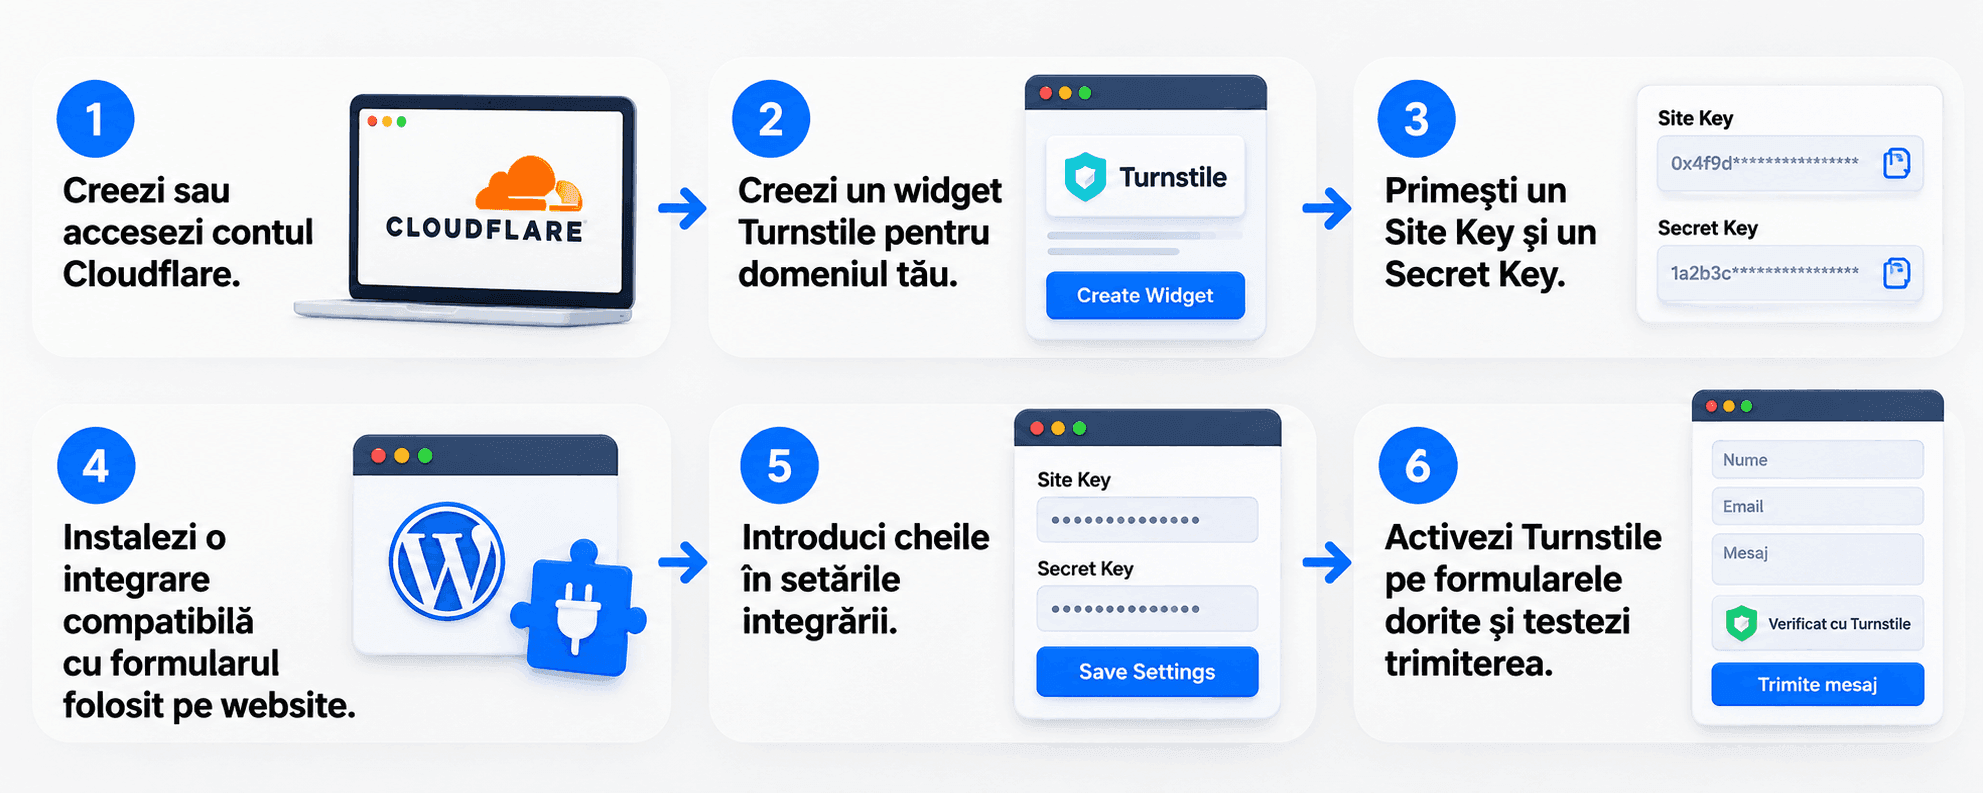
Există pluginuri WordPress care oferă integrare Turnstile pentru formulare populare precum Contact Form 7, WPForms sau Elementor Pro.
Înainte de instalare, verifică dacă pluginul este actualizat și compatibil cu versiunea WordPress și cu formularul pe care îl utilizezi.
Nu este recomandată instalarea mai multor pluginuri care încearcă să protejeze același formular cu Turnstile, deoarece pot apărea conflicte.
Pentru un website WordPress este important și ca platforma, tema și pluginurile să fie menținute la zi. Poți consulta ghidul nostru despre optimizarea WordPress.
Ce alte metode pot reduce spam-ul?
Turnstile poate fi combinat cu alte măsuri simple.
Limitarea trimiterilor repetate
Dacă același vizitator încearcă să trimită formularul de foarte multe ori într-un interval scurt, aplicația poate limita temporar solicitările.
Honeypot
Un honeypot este un câmp ascuns pe care un utilizator normal nu îl vede, dar pe care anumți boți îl pot completa automat.
Dacă acel câmp este completat, formularul poate considera solicitarea suspectă.
Validarea datelor
Formularul trebuie să verifice dacă datele introduse au formatul așteptat și dacă solicitarea este validă înainte de procesare.
Actualizarea WordPress și a pluginurilor
Un formular vechi sau un plugin neactualizat poate conține probleme care au fost deja rezolvate în versiunile noi.
Reguli Cloudflare
Dacă website-ul utilizează Cloudflare, pot fi aplicate și reguli suplimentare pentru anumite tipuri de trafic. Acestea trebuie configurate atent pentru a nu bloca vizitatori sau servicii legitime.
Ai Turnstile instalat, dar încă primești spam?
În acest caz trebuie verificat dacă protecția funcționează efectiv.
Problema poate apărea dacă:
- Turnstile nu este activ pe toate formularele;
- widgetul apare, dar tokenul nu este verificat pe server;
- există o altă cale prin care formularul poate fi trimis;
- integrarea este configurată greșit;
- anumite mesaje sunt trimise manual;
- unii boți reușesc să treacă verificarea.
Cloudflare precizează clar că validarea tokenului pe server este obligatorie. Dacă widgetul este doar afișat în pagină, fără verificarea server-side, protecția este incompletă.
Dacă spam-ul continuă, recomandăm testarea formularului și verificarea integrării de către persoana care administrează website-ul.
SPAM prin formular sau adresă de email compromisă?
Sunt două situații diferite.
Dacă formularul este completat automat, website-ul generează emailul după primirea solicitării.
Dacă o adresă de email a fost compromisă, aceasta poate începe să trimită mesaje prin autentificare SMTP sau prin alte mecanisme.
Dacă observi emailuri trimise din cont pe care nu le recunoști, poți consulta ghidul nostru despre cum previi și oprești trimiterea de SPAM din cPanel.
Cine trebuie să configureze protecția formularului?
Furnizorul de găzduire administrează infrastructura și mecanismele de securitate disponibile la nivelul serverului.
În schimb, formularul face parte din website. Configurarea Turnstile, a unui honeypot sau a regulilor specifice formularului ține, de regulă, de aplicația website-ului și de administratorul sau dezvoltatorul acestuia.
Echipa NameBox poate ajuta la verificarea eventualelor probleme legate de serviciul de găzduire, însă configurarea unui formular sau a pluginurilor WordPress poate necesita intervenția dezvoltatorului website-ului.
Protejează formularul, nu doar căsuța de email
Dacă primești constant mesaje spam prin formularul de contact, filtrarea căsuței de email tratează doar rezultatul problemei.
O abordare mai bună este să reduci solicitările automate înainte ca formularul să le proceseze.
Cloudflare Turnstile, împreună cu validarea corectă a formularului, limitarea trimiterilor și menținerea aplicației actualizate, poate reduce semnificativ mesajele automate fără să îngreuneze inutil experiența vizitatorilor reali.
Dacă problema persistă după activarea protecției, formularul trebuie verificat pentru a confirma că Turnstile este implementat și validat corect.