PHP neactualizat nu înseamnă neapărat că website-ul tău va afișa imediat erori. Site-ul se poate încărca normal, formularele pot funcționa, iar comenzile din magazinul online pot fi procesate fără probleme vizibile.
În spatele website-ului însă, versiunea PHP utilizată poate necesita actualizări sau remedieri de securitate. Faptul că totul pare să funcționeze corect nu confirmă automat că toate componentele software sunt actualizate.
Actualizările de securitate PHP publicate în 2026 au readus în atenție această problemă. Am prezentat separat detaliile tehnice despre acele actualizări, însă în acest articol ne concentrăm asupra unei întrebări mai generale: ce înseamnă pentru website-ul tău să folosească o versiune PHP neactualizată?
Pentru detalii despre vulnerabilitățile și actualizările de securitate PHP publicate în octombrie 2026, poți consulta articolul nostru despre actualizările de securitate PHP.
Ce este PHP și de ce îl folosește website-ul tău?
PHP este una dintre tehnologiile utilizate pentru funcționarea multor website-uri și aplicații web. WordPress, WooCommerce, PrestaShop și numeroase aplicații dezvoltate personalizat folosesc PHP pentru a procesa diferite operațiuni.
Atunci când un vizitator accesează o pagină, se autentifică, trimite un formular sau finalizează o comandă, PHP poate participa la procesarea informațiilor necesare pentru afișarea rezultatului.
De aceea, versiunea PHP utilizată este importantă atât pentru funcționarea website-ului, cât și pentru securitatea acestuia.
Ce înseamnă să folosești un PHP neactualizat?
Un PHP neactualizat poate însemna mai multe lucruri. Versiunea instalată poate fi încă suportată, dar să nu aibă aplicate ultimele remedieri disponibile. În alte situații, versiunea poate fi atât de veche încât nu mai beneficiază de suport oficial.
Există însă și situații în care o versiune PHP mai veche beneficiază în continuare de patch-uri de securitate prin soluții de suport extins.
Din acest motiv, simplul număr al versiunii PHP nu este întotdeauna suficient pentru a stabili dacă există sau nu o problemă de securitate.
PHP vechi înseamnă automat PHP vulnerabil?
Nu. O versiune PHP veche și o versiune PHP cu vulnerabilități necorectate nu sunt neapărat același lucru.
O versiune PHP poate fi:
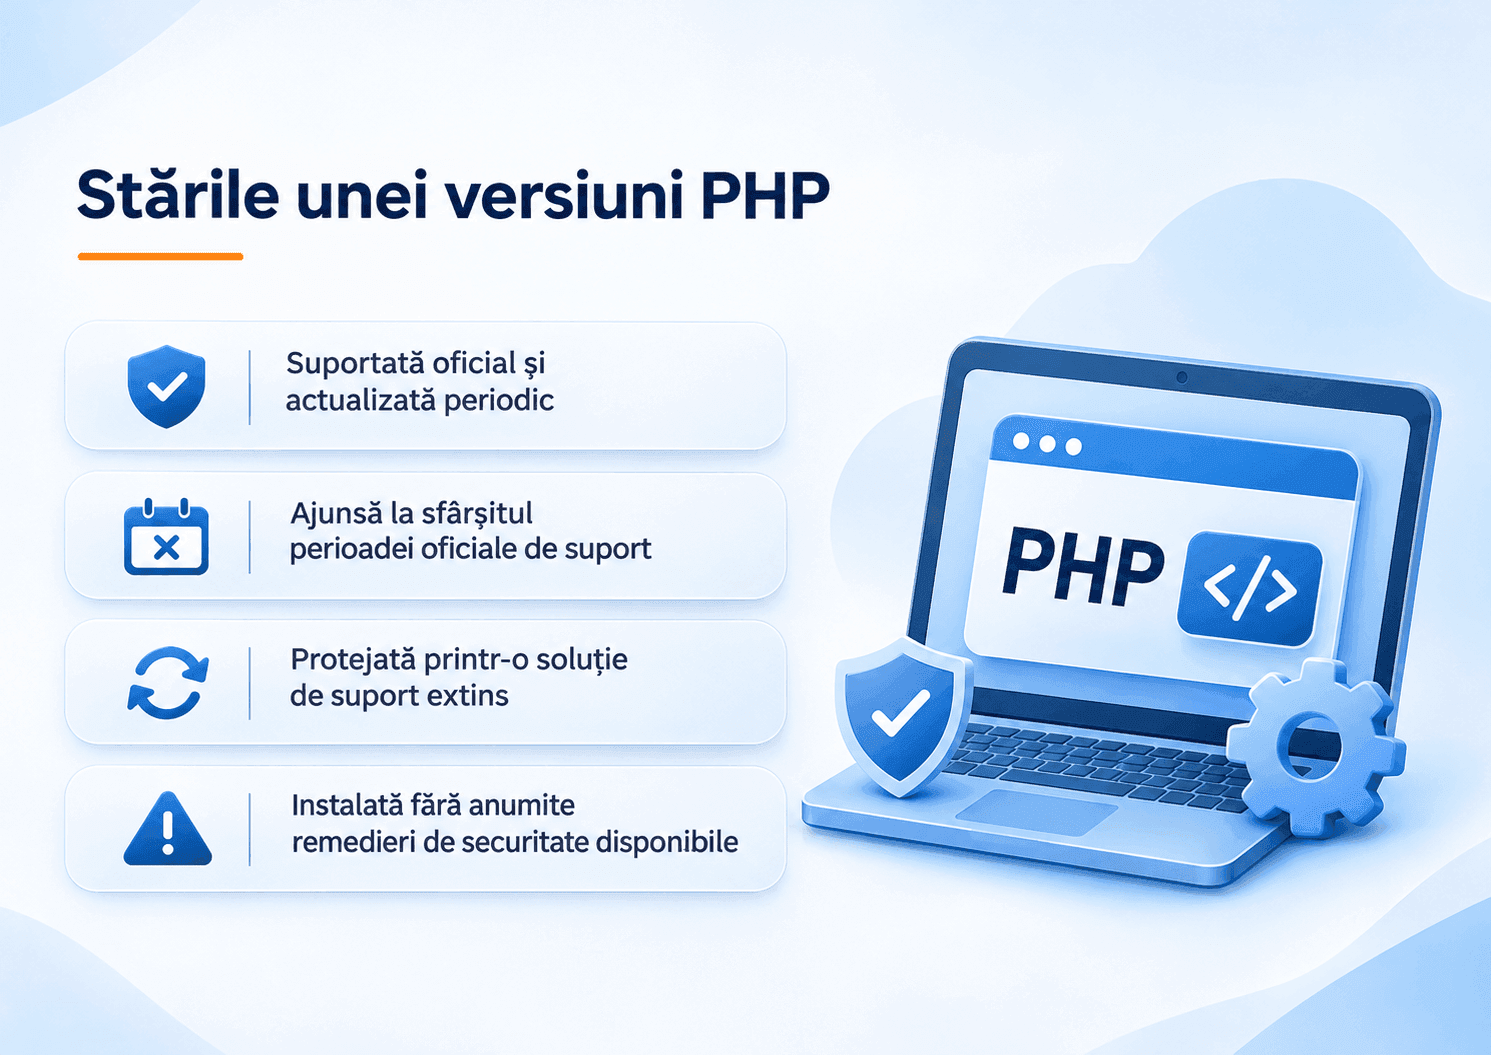
În anumite infrastructuri de hosting sunt utilizate soluții precum CloudLinux HardenedPHP sau servicii de suport extins care permit aplicarea unor patch-uri și pentru versiuni software mai vechi.
Acest proces poate include backporting-ul. Practic, o remediere de securitate este adaptată unei versiuni mai vechi fără ca versiunea principală PHP să fie schimbată.
Așadar, nu este corect să presupunem că orice website care rulează PHP 7.4 sau o altă versiune mai veche este automat compromis sau vulnerabil. Trebuie verificat și ce suport de securitate există pe server.
Ce riscuri pot apărea dacă PHP nu este actualizat?
Dacă un PHP neactualizat conține vulnerabilități cunoscute și acestea nu au fost remediate, poate exista un risc suplimentar pentru website.
În funcție de vulnerabilitate și de configurația serverului, problemele pot permite, în anumite condiții:
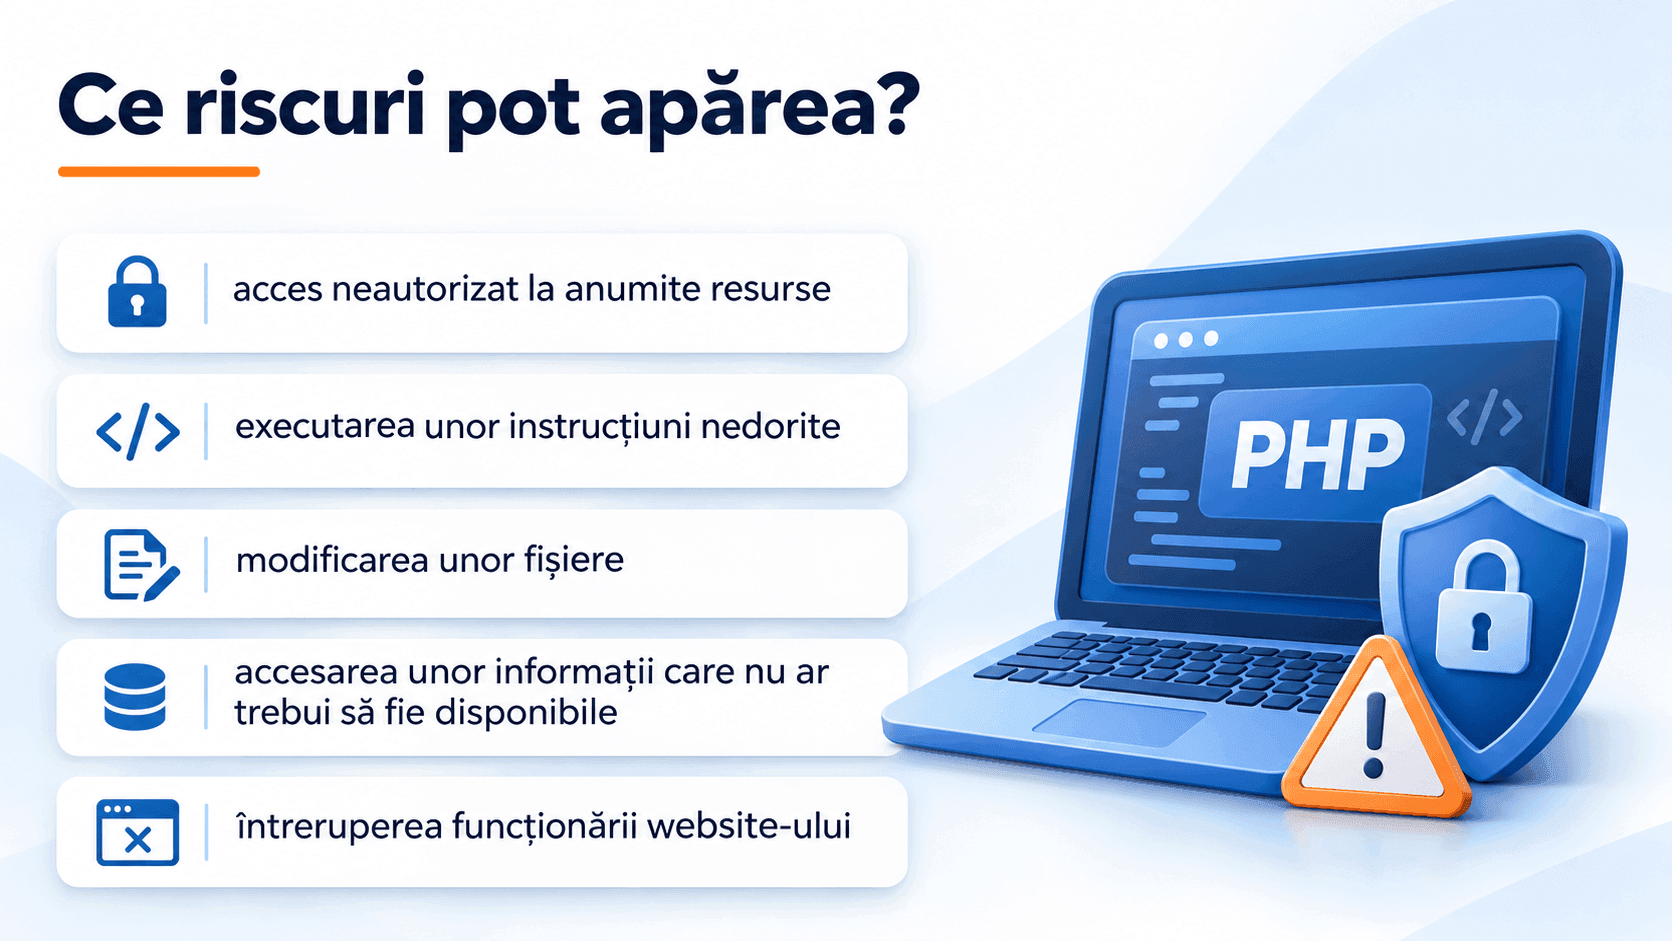
Aceste efecte nu apar automat doar pentru că versiunea PHP este mai veche. Fiecare vulnerabilitate are propriile condiții de exploatare și propriul nivel de severitate.
Important este ca vulnerabilitățile cunoscute să nu fie ignorate atunci când există remedieri disponibile.
Cum verifici ce versiune PHP folosește website-ul?
Dacă serviciul de găzduire utilizează cPanel, versiunea PHP poate fi verificată direct din panoul de administrare.
În funcție de configurația serverului, poți găsi una dintre următoarele opțiuni:
- cPanel → MultiPHP Manager;
- cPanel → Select PHP Version.
Trebuie însă avut în vedere că versiunea afișată în cPanel nu indică întotdeauna toate patch-urile de securitate aplicate de furnizor prin backporting sau alte mecanisme.
Dacă nu ești sigur dacă versiunea utilizată beneficiază în continuare de remedieri de securitate, poți solicita informații furnizorului de hosting.
Dacă dorești să modifici versiunea PHP, găsești pașii explicați în tutorialul nostru despre schimbarea versiunii PHP din cPanel.
De ce nu trebuie să actualizezi PHP fără verificări?
Trecerea de la un PHP neactualizat la o versiune mai nouă este recomandată atunci când aplicația permite acest lucru, dar actualizarea trebuie făcută controlat.
Un website poate conține pluginuri, teme, module sau cod dezvoltat pentru versiuni PHP mai vechi. După schimbarea versiunii, unele dintre acestea pot deveni incompatibile.
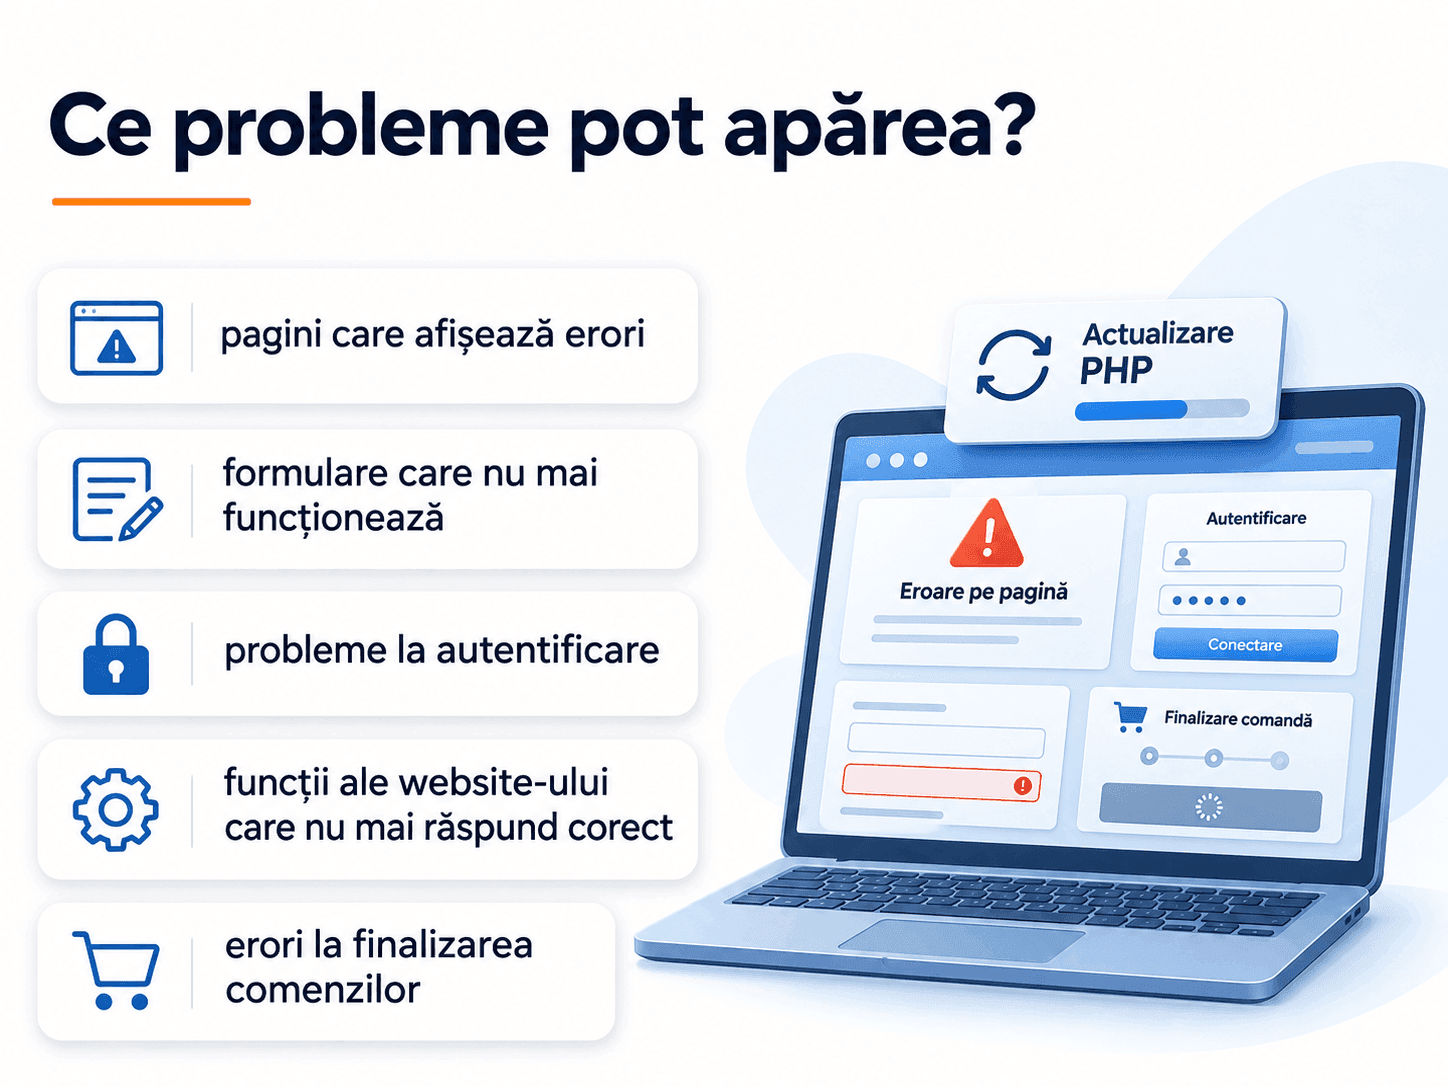
Înainte de o actualizare PHP, este recomandat să existe un backup recent. Pentru website-urile importante, compatibilitatea ar trebui testată înainte de modificarea versiunii utilizate în producție.
WordPress și WooCommerce pot împiedica actualizarea PHP?
WordPress și WooCommerce sunt actualizate constant pentru compatibilitate cu versiuni PHP moderne, însă problemele apar de multe ori din cauza componentelor instalate suplimentar.
Un plugin sau o temă care nu a mai fost actualizată de mult timp poate utiliza funcții PHP vechi care nu mai sunt disponibile într-o versiune nouă.
De aceea, înainte de schimbarea versiunii PHP este util să verifici:
- dacă WordPress este actualizat;
- dacă WooCommerce este actualizat;
- dacă pluginurile instalate mai sunt întreținute;
- dacă tema utilizată este compatibilă cu versiunea PHP dorită;
- dacă există componente abandonate care pot fi înlocuite.
Eliminarea pluginurilor neutilizate sau abandonate contribuie atât la compatibilitate, cât și la securitatea generală a website-ului.
Ce faci dacă website-ul funcționează doar cu PHP vechi?
Dacă website-ul afișează erori imediat după trecerea la o versiune PHP mai nouă, problema trebuie identificată înainte de a continua migrarea.
În primul rând, verifică dacă există actualizări pentru aplicație, pluginuri, teme și module. Dacă una dintre componente nu mai este întreținută, poate fi necesară înlocuirea acesteia.
Pentru aplicațiile dezvoltate personalizat poate fi necesară intervenția unui programator pentru adaptarea codului la o versiune PHP modernă.
În anumite situații, suportul extins pentru versiuni PHP mai vechi poate oferi timp suplimentar pentru realizarea migrării. Acesta nu ar trebui însă considerat o soluție permanentă.
Obiectivul pe termen lung trebuie să fie utilizarea unei versiuni PHP suportate și compatibile cu website-ul.
Cum contribuie hostingul la securitatea PHP?
Securitatea unui website nu depinde de o singură tehnologie. Furnizorul de hosting administrează infrastructura și componentele aflate în responsabilitatea sa, iar mai multe mecanisme de protecție pot funcționa împreună.
În infrastructura NameBox, CloudLinux contribuie la izolarea conturilor și gestionarea resurselor. Imunify360 oferă mecanisme suplimentare pentru detectarea și blocarea anumitor amenințări, iar LiteSpeed Enterprise gestionează eficient solicitările web și contribuie la performanța website-urilor.
cPanel permite administrarea anumitor configurații PHP, iar sistemele de backup pot ajuta la restaurarea datelor atunci când apare o problemă.
Aceste tehnologii nu înlocuiesc însă actualizările de securitate. Protecția unui website presupune mai multe măsuri complementare: software actualizat, configurare corectă, monitorizare, izolarea serviciilor și existența backupurilor.
Ce ține de hosting și ce trebuie să verifici tu?
Responsabilitatea pentru securitatea unui website este împărțită între infrastructura de găzduire și aplicația propriu-zisă.
Furnizorul de hosting administrează serverul și componentele incluse în serviciul oferit. Proprietarul website-ului sau dezvoltatorul acestuia trebuie să mențină actualizată aplicația, pluginurile, temele și modulele utilizate.
De exemplu, chiar dacă serverul utilizează o versiune PHP corect întreținută, un plugin WordPress abandonat poate reprezenta separat o problemă de securitate.
În același mod, un website complet actualizat la nivel de WordPress nu elimină necesitatea verificării versiunii PHP și a infrastructurii pe care rulează.
Cum menții website-ul protejat pe termen lung?
Verifică periodic versiunea PHP utilizată și nu amâna actualizările aplicației fără un motiv justificat.
Menține actualizate WordPress, WooCommerce, PrestaShop sau aplicația pe care o folosești, elimină componentele abandonate și verifică periodic dacă pluginurile și temele mai beneficiază de suport.
Păstrează backupuri recente și urmărește eventualele erori apărute după actualizări. Atunci când treci la o versiune PHP nouă, verifică funcțiile importante ale website-ului înainte și după modificare.
Faptul că un website funcționează normal nu înseamnă automat că toate componentele sale sunt actualizate și protejate împotriva vulnerabilităților cunoscute. Verificările periodice și actualizările realizate controlat reduc riscurile și ajută website-ul să rămână compatibil și sigur pe termen lung.