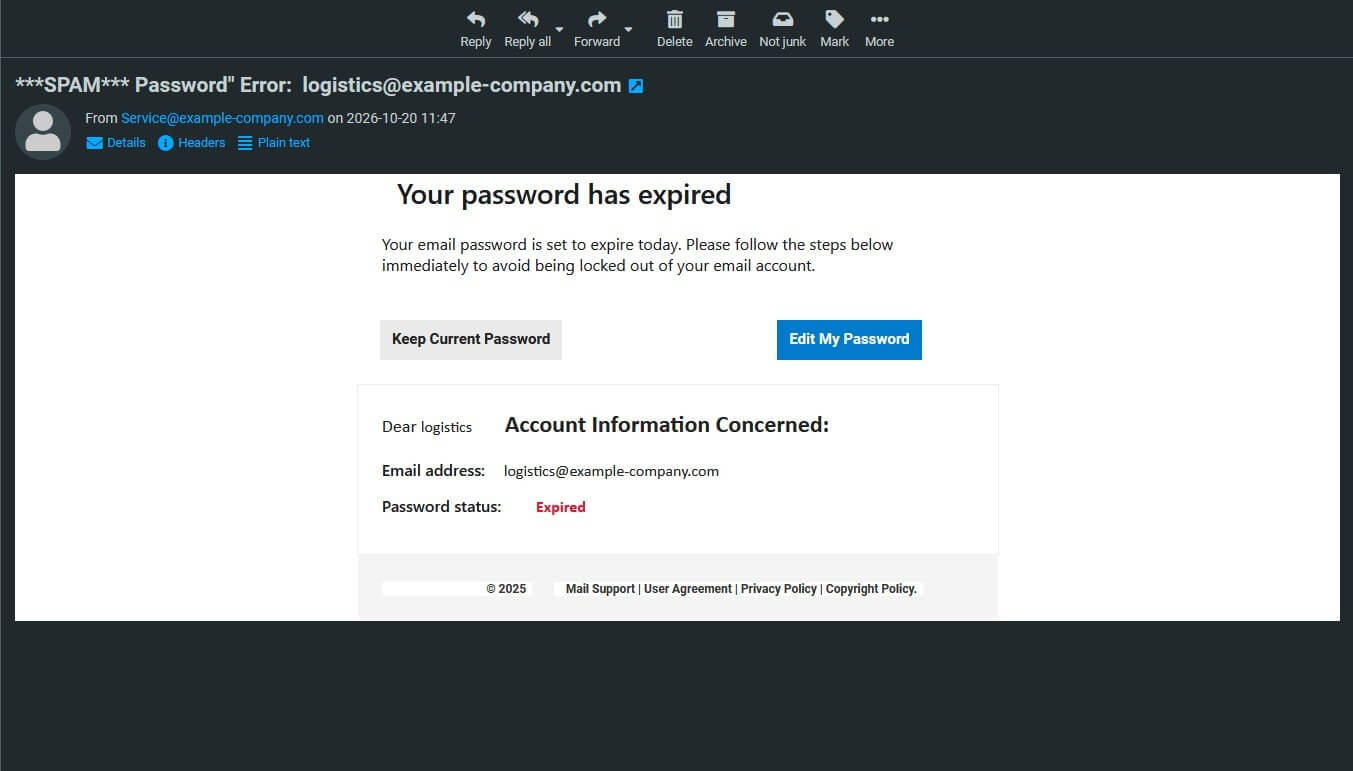
Ai primit un email care spune că parola adresei tale de email a expirat și trebuie actualizată imediat?
Dacă adresa ta de email este administrată prin cPanel, mesajul este fals. Parola adresei de email nu expiră automat după o anumită perioadă și nu trebuie reînnoită printr-un link primit pe email.
Astfel de mesaje sunt folosite în tentative de phishing pentru a te convinge să introduci parola pe o pagină controlată de atacatori.
O parolă configurată pentru o adresă de email în cPanel rămâne valabilă până când este schimbată manual.
Nu există o procedură normală prin care să primești un email care spune:
- „Parola expiră astăzi”;
- „Parola expiră în 24 de ore”;
- „Actualizează parola pentru a păstra accesul”;
- „Confirmă parola pentru a continua să primești emailuri”.
Dacă primești un astfel de mesaj, nu trebuie să verifici dacă parola chiar expiră. Pentru o adresă de email administrată prin cPanel, parola nu are o astfel de dată de expirare.
Mesajul trebuie tratat ca o tentativă de phishing.
Cum încearcă atacatorii să obțină parola?
Emailul este construit astfel încât să pară o notificare tehnică legitimă.
Poate utiliza termeni precum „Webmail”, „cPanel”, „Administrator email” sau chiar numele furnizorului de găzduire.
În interior apare de obicei un buton precum:
- „Actualizează parola”;
- „Păstrează aceeași parolă”;
- „Verifică acum”;
- „Reactivează contul”.
Butonul nu duce însă către cPanel sau Webmail, ci către o pagină falsă care încearcă să copieze aspectul unei pagini de autentificare.
Dacă introduci acolo adresa de email și parola, aceste informații pot ajunge direct la atacator.
De ce pare mesajul real?
Atacatorii pot copia foarte ușor logo-uri, culori, texte și elemente grafice folosite de companii cunoscute.
De asemenea, numele afișat al expeditorului poate fi diferit de adresa reală de pe care a fost trimis mesajul.
De exemplu, în Inbox poate apărea:
„Webmail Administrator”
dar adresa reală a expeditorului poate aparține unui domeniu complet diferit.
Această metodă este folosită pentru a face mesajul mai credibil și pentru a determina utilizatorul să reacționeze rapid.
Verifică linkul fără să dai click
Dacă mesajul conține un buton precum „Actualizează parola”, nu îl accesa.
Pe calculator, ține cursorul mouse-ului deasupra butonului fără să dai click.
În majoritatea browserelor și aplicațiilor de email, în partea de jos a ferestrei va apărea adresa reală către care duce linkul.
Dacă vezi un domeniu necunoscut sau o adresă care nu are legătură cu furnizorul tău, este încă un indiciu că mesajul este fraudulos.
Reține și că HTTPS sau simbolul lacătului nu garantează că pagina este legitimă. Și website-urile create pentru phishing pot utiliza certificate SSL.
Poți verifica și headerul emailului
Dacă vrei să vezi mai multe informații despre mesaj, poți consulta headerul acestuia.
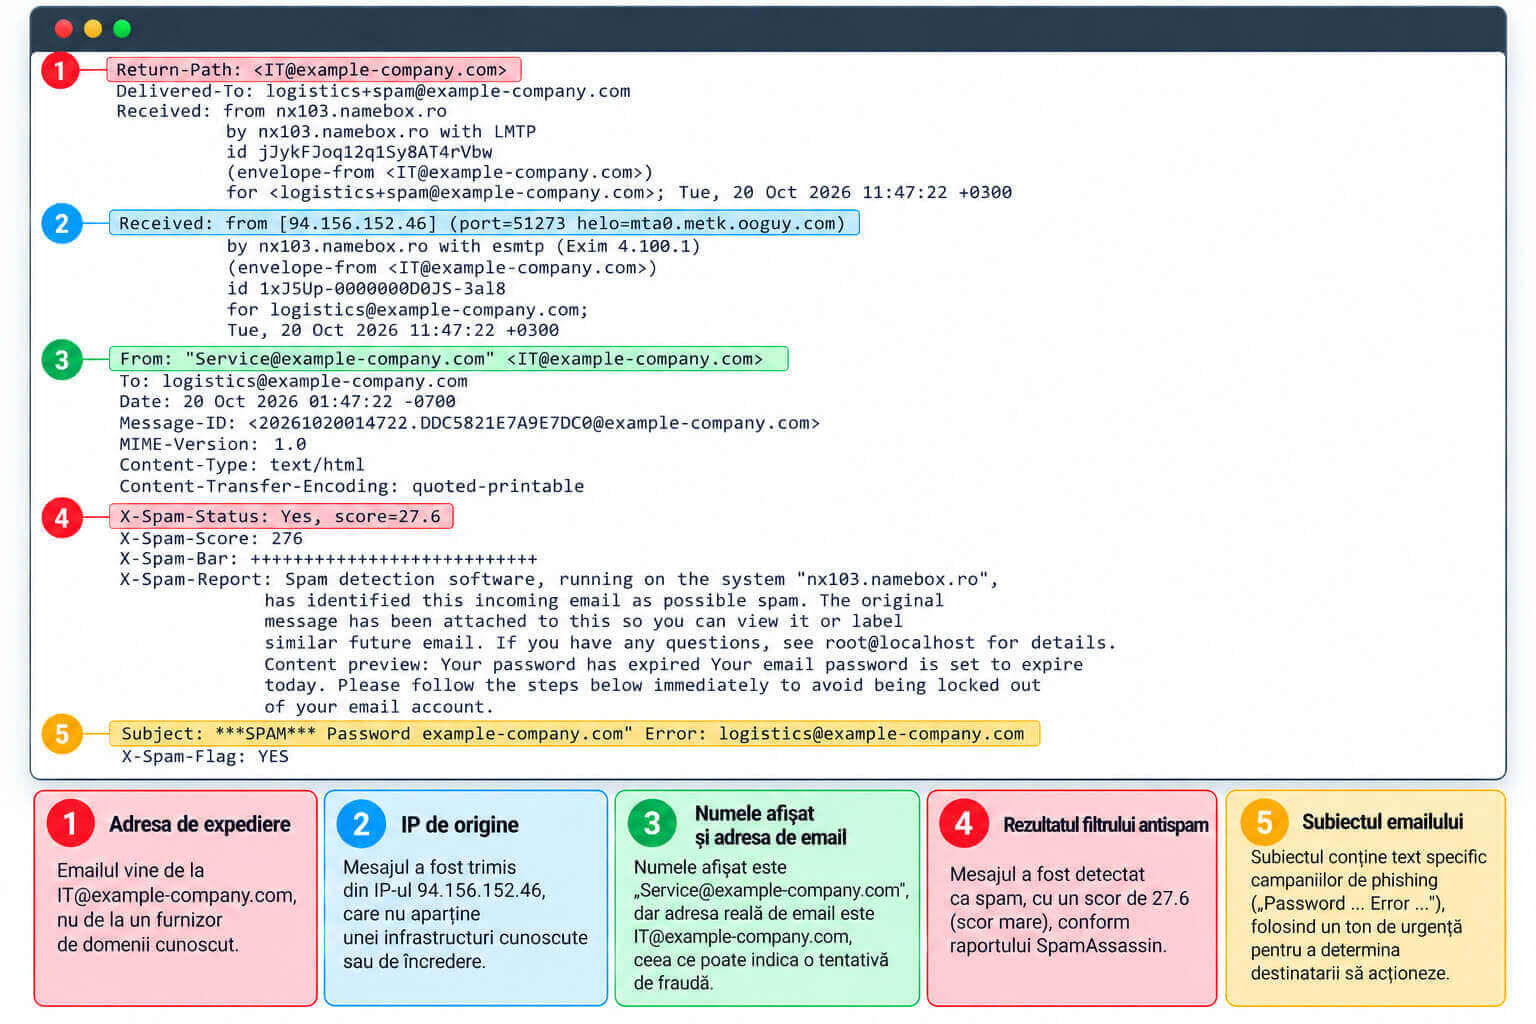
În funcție de aplicația de Webmail utilizată, opțiunea poate apărea sub denumiri precum:
- Headers;
- View Source;
- Show Source;
- Show Original.
Headerul poate arăta informații despre traseul mesajului și serverele prin care acesta a trecut.
Pentru un utilizator fără experiență tehnică nu este însă necesar să interpreteze toate aceste informații. Dacă mesajul spune că parola adresei de email a expirat, acesta este deja un semnal clar de phishing în cazul adreselor administrate prin cPanel.
Cum se schimbă în realitate parola unei adrese de email?
Dacă vrei să schimbi sau să resetezi parola unei adrese de email, poți urma ghidul nostru Resetare parola email din cPanel.
cPanel → Email Accounts → Manage
Noua parolă este aleasă de utilizator și rămâne activă până când este modificată din nou.
Nu este necesar să urmezi un link primit pe email pentru a „prelungi” sau „reactiva” parola.
După schimbarea parolei, noua parolă trebuie configurată și în aplicațiile în care folosești adresa respectivă, precum Outlook sau aplicația de email de pe telefon.
Ce faci dacă ai introdus deja parola?
Dacă ai accesat pagina din mesaj și ai introdus parola, schimb-o imediat.
Accesează direct cPanel, fără să folosești linkul primit în email. Dacă nu știi cum să intri în cont, vezi tutorialul Cum accesăm contul cPanel?.
După aceea:
- folosește o parolă nouă și unică;
- nu reutiliza parola compromisă;
- schimbă parola și în alte servicii dacă ai folosit-o și acolo;
- actualizează noua parolă pe telefon, Outlook și celelalte aplicații;
- verifică dacă adresa a trimis mesaje pe care nu le recunoști.
Pentru protejarea contului de găzduire, recomandăm și activarea autentificării cu doi factori. Poți urma tutorialul Autentificare cu doi factori în cPanel.
Dacă observi activitate suspectă, contactează echipa de suport.
Ce trebuie să reții?
Pentru o adresă de email administrată prin cPanel, parola nu expiră automat.
Dacă primești un mesaj care spune că parola a expirat sau urmează să expire și trebuie să apeși un buton pentru a o păstra, mesajul este fals.
Nu accesa linkul și nu introduce parola.
Dacă dorești să schimbi parola, accesează direct cPanel și realizează modificarea din Email Accounts.
Dacă ești client NameBox și primești un astfel de mesaj, poți deschide un ticket către echipa de suport pentru verificarea emailului.
Pe pagina noastră HelpDesk găsești și alte tutoriale utile pentru administrarea contului cPanel și a adreselor de email.
Notă importantă: În general, parolele nu au o dată de expirare și nu trebuie schimbate periodic. O parolă poate rămâne valabilă pe termen nelimitat, atât timp cât nu există o politică de expirare impusă de serviciul utilizat.
Imaginile și mesajele prezentate în articol au rol exemplificativ. Tentativele de phishing pot avea texte, linkuri și aspecte diferite.