Ai primit un email prin care esti anuntat ca domeniul tau expira in 24 sau 48 de ore si trebuie sa efectuezi urgent o plata pentru a evita suspendarea?
O astfel de notificare poate fi legitima, dar poate reprezenta si o tentativa de phishing. Atacatorii folosesc frecvent mesaje care imita comunicarile furnizorilor de domenii si gazduire web pentru a obtine date de autentificare sau informatii bancare.
Inainte sa accesezi un link de reinnoire sau sa platesti o factura, este important sa verifici autenticitatea mesajului. Iti explicam cum functioneaza aceste fraude, cum recunosti un email fals despre expirarea domeniului si ce trebuie sa faci pentru a-ti proteja datele.
Cum funcționează frauda cu domenii care urmează să expire?
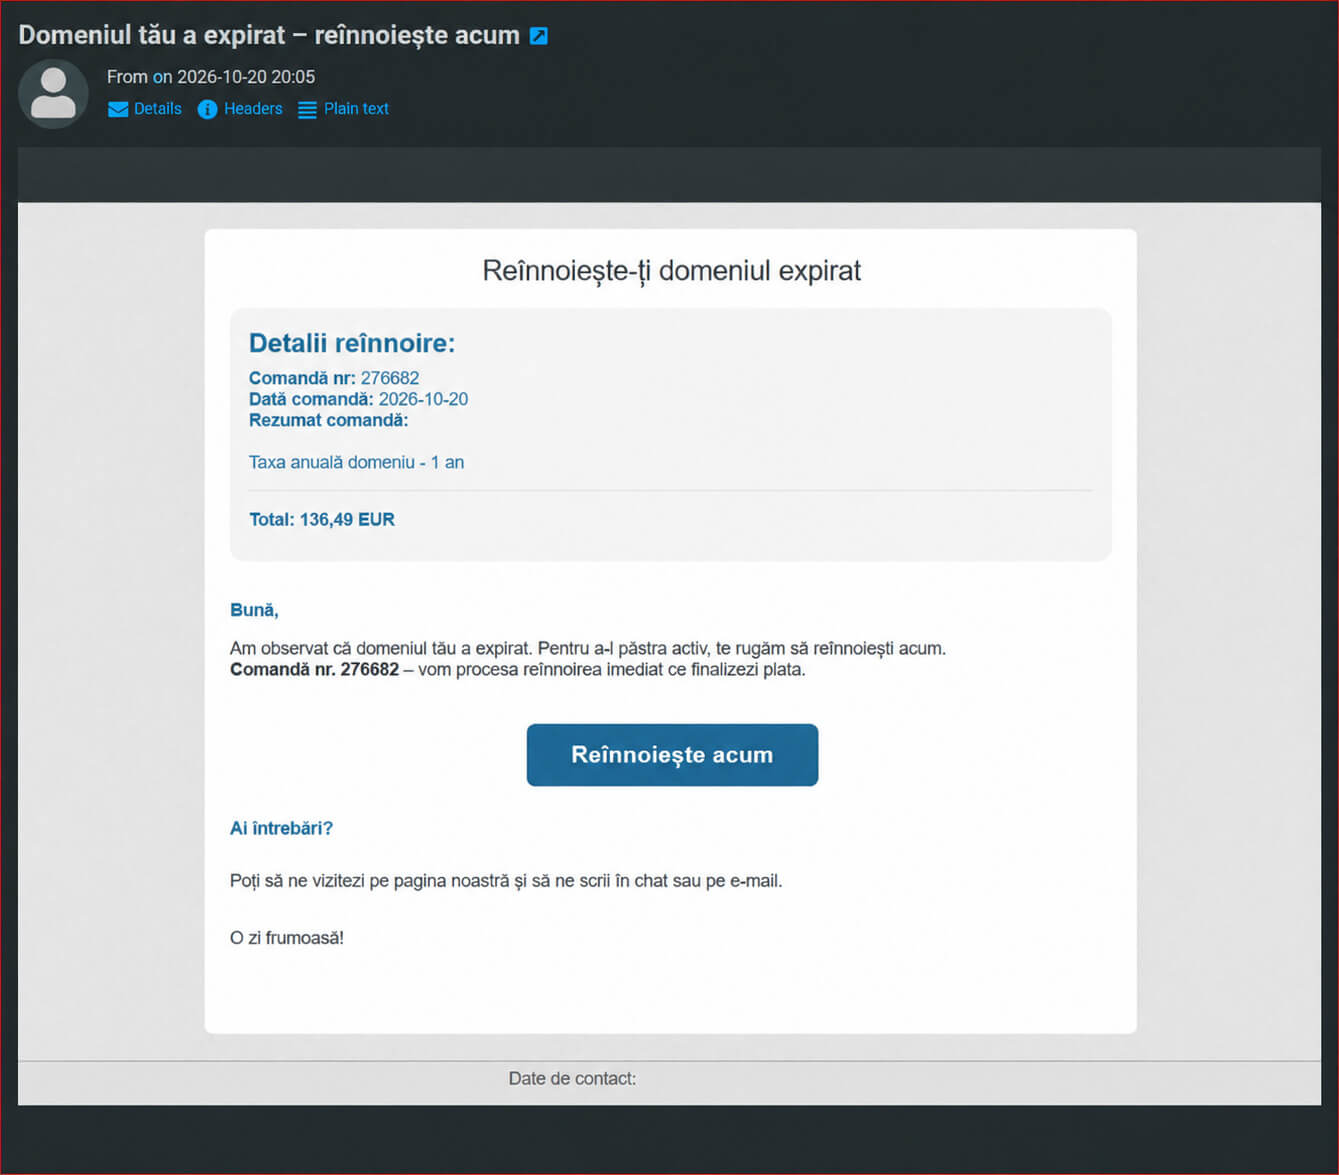
Frauda începe, de regulă, cu un email care pare transmis de compania prin care ai înregistrat domeniul sau de furnizorul serviciului de găzduire web. Mesajul poate reproduce identitatea vizuală a companiei, inclusiv logo-ul, culorile și structura notificărilor oficiale.
Atacatorii folosesc frecvent formulări precum:
- „Domeniul dumneavoastră expiră în următoarele 24 de ore”.
- „Plata pentru reînnoirea domeniului nu a putut fi procesată”.
- „Serviciile asociate domeniului vor fi suspendate”.
- „Accesați factura și efectuați plata pentru a evita pierderea domeniului”.
În interiorul mesajului există, de obicei, un buton care direcționează utilizatorul către o pagină externă. Aceasta poate imita interfața unui portal de clienți și poate solicita autentificarea sau introducerea datelor cardului bancar.
În unele cazuri, atacatorii nu încearcă să obțină parola contului, ci urmăresc exclusiv colectarea datelor bancare prin intermediul unei pagini false de plată.
Elementul comun al acestor tentative este presiunea timpului. Utilizatorului i se transmite că trebuie să acționeze imediat, altfel riscă suspendarea website-ului, întreruperea serviciului de email sau pierderea domeniului.
Deși expirarea unui domeniu poate afecta funcționarea serviciilor asociate, procedurile de expirare, reînnoire și eventualele perioade de recuperare diferă în funcție de extensia domeniului și de regulile registrului.
De unde obțin atacatorii informații despre domeniul tău?
Un email de phishing poate părea convingător atunci când include numele real al domeniului, data aproximativă a expirării sau informații despre compania care utilizează website-ul.
Prezența acestor informații nu înseamnă automat că furnizorul de găzduire web a fost compromis sau că baza sa de date a fost accesată neautorizat.
Atacatorii pot colecta informații din surse publice, inclusiv registre de domenii, website-uri, pagini de contact, arhive online sau alte servicii care publică date despre infrastructura unui domeniu.
De exemplu, informațiile disponibile prin serviciile WHOIS sau RDAP pot include, în funcție de extensie și de politica registrului, date privind înregistrarea, expirarea, registrarul și serverele DNS utilizate.
Informațiile obținute pot fi combinate cu adrese de email publicate pe website-uri sau cu date provenite din incidente de securitate independente de furnizorul actual.
Astfel, un atacator poate construi un mesaj personalizat pentru domeniul exemplu.ro, menționând o dată de expirare plauzibilă și solicitând plata unei facturi de reînnoire.
Important: faptul că un email conține informații corecte despre domeniul tău nu reprezintă o dovadă că mesajul provine de la furnizorul autorizat.
6 semne că ai primit un email fals
Emailurile de phishing pot semăna foarte mult cu notificările oficiale ale furnizorilor de domenii și găzduire web. Totuși, există câteva indicii care te pot ajuta să identifici o posibilă tentativă de fraudă înainte să accesezi un link sau să efectuezi o plată.
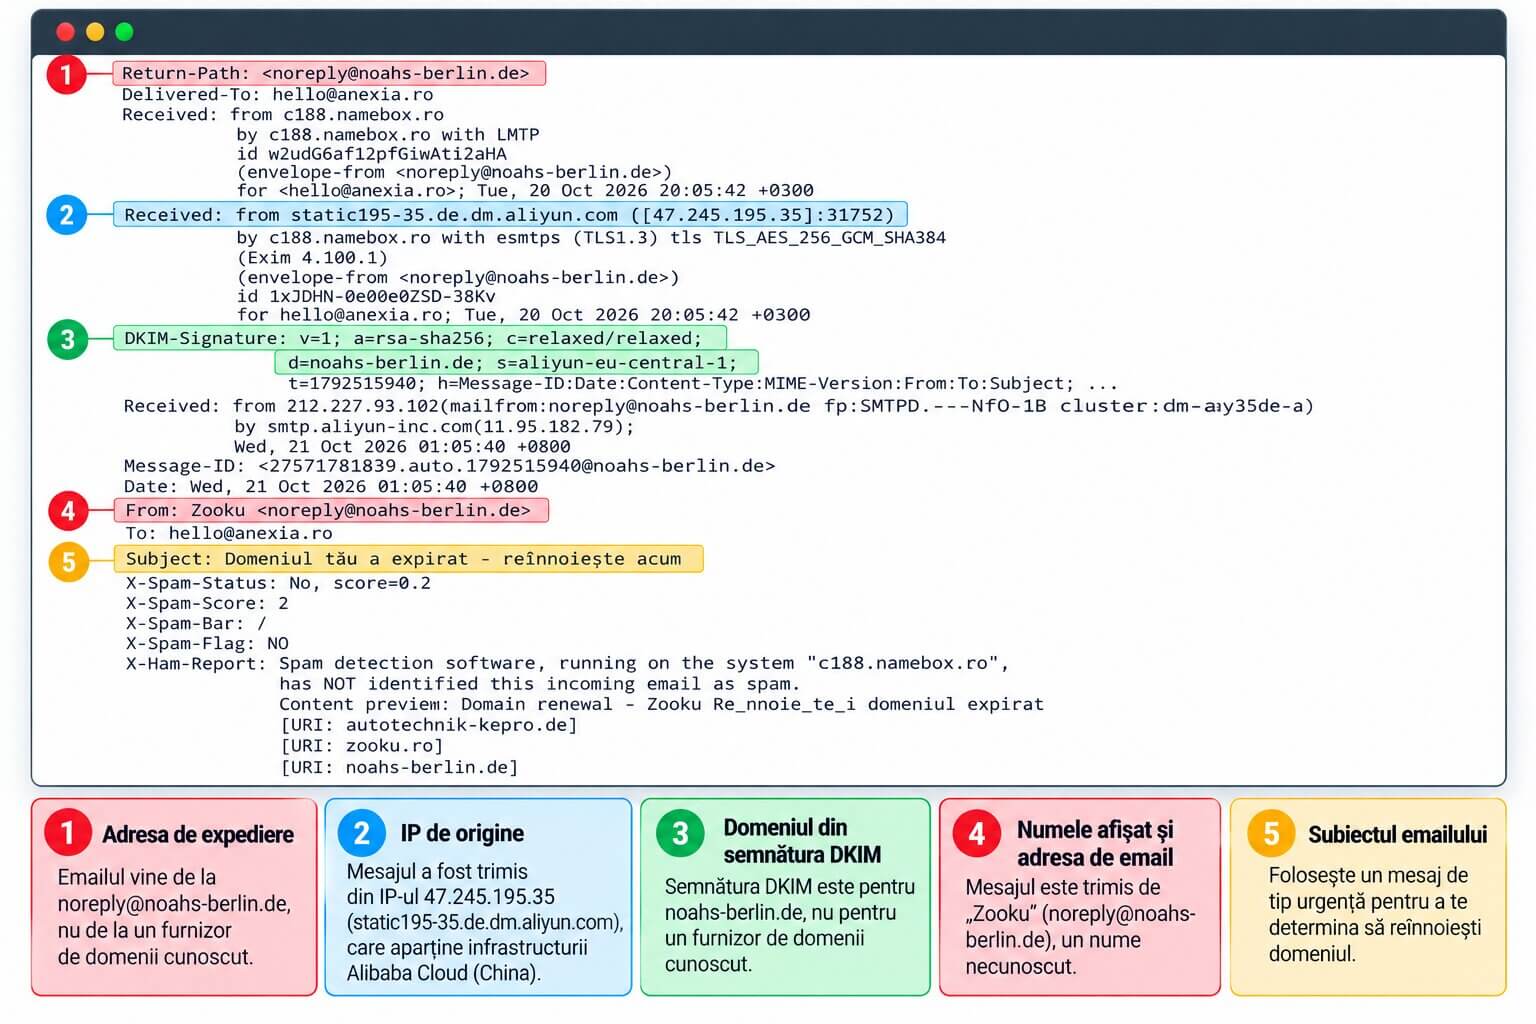
1. Adresa expeditorului nu aparține furnizorului
Primul lucru pe care trebuie să îl verifici este adresa completă de email a expeditorului, nu doar numele afișat în aplicația de email.
Un mesaj poate afișa numele unei companii cunoscute, deși adresa reală aparține unui domeniu complet diferit.
De exemplu, numele afișat poate fi „Departament Facturare”, iar adresa expeditorului poate proveni de la un domeniu care nu are nicio legătură cu furnizorul tău.
La nivel tehnic, antetul unui email poate conține mai multe informații relevante, inclusiv câmpurile From, Reply-To și rezultatele verificărilor SPF, DKIM și DMARC.
SPF verifică dacă serverul care transmite mesajul este autorizat pentru domeniul utilizat în procesul de livrare. DKIM permite verificarea unei semnături criptografice asociate mesajului, iar DMARC stabilește reguli privind alinierea identității domeniului și tratarea mesajelor care nu trec verificările.
Totuși, un rezultat SPF, DKIM sau DMARC de tip PASS nu garantează că mesajul este legitim. Atacatorii pot utiliza propriile domenii, configurate corect pentru autentificarea emailurilor.
De aceea, verificările tehnice trebuie corelate cu identitatea reală a expeditorului și cu informațiile disponibile în contul furnizorului.
2. Mesajul încearcă să te determine să plătești urgent
Expresii precum „ultima avertizare”, „plata obligatorie în două ore” sau „domeniul va fi șters definitiv” sunt frecvent utilizate pentru a determina utilizatorul să acționeze fără verificări suplimentare.
Nu orice notificare urgentă este frauduloasă. Furnizorii legitimi pot transmite avertizări atunci când un domeniu se apropie de expirare sau când există o factură neachitată.
Diferența este că informațiile dintr-o notificare legitimă pot fi verificate independent, prin accesarea directă a contului de client.
3. Linkul de plată duce către un domeniu necunoscut
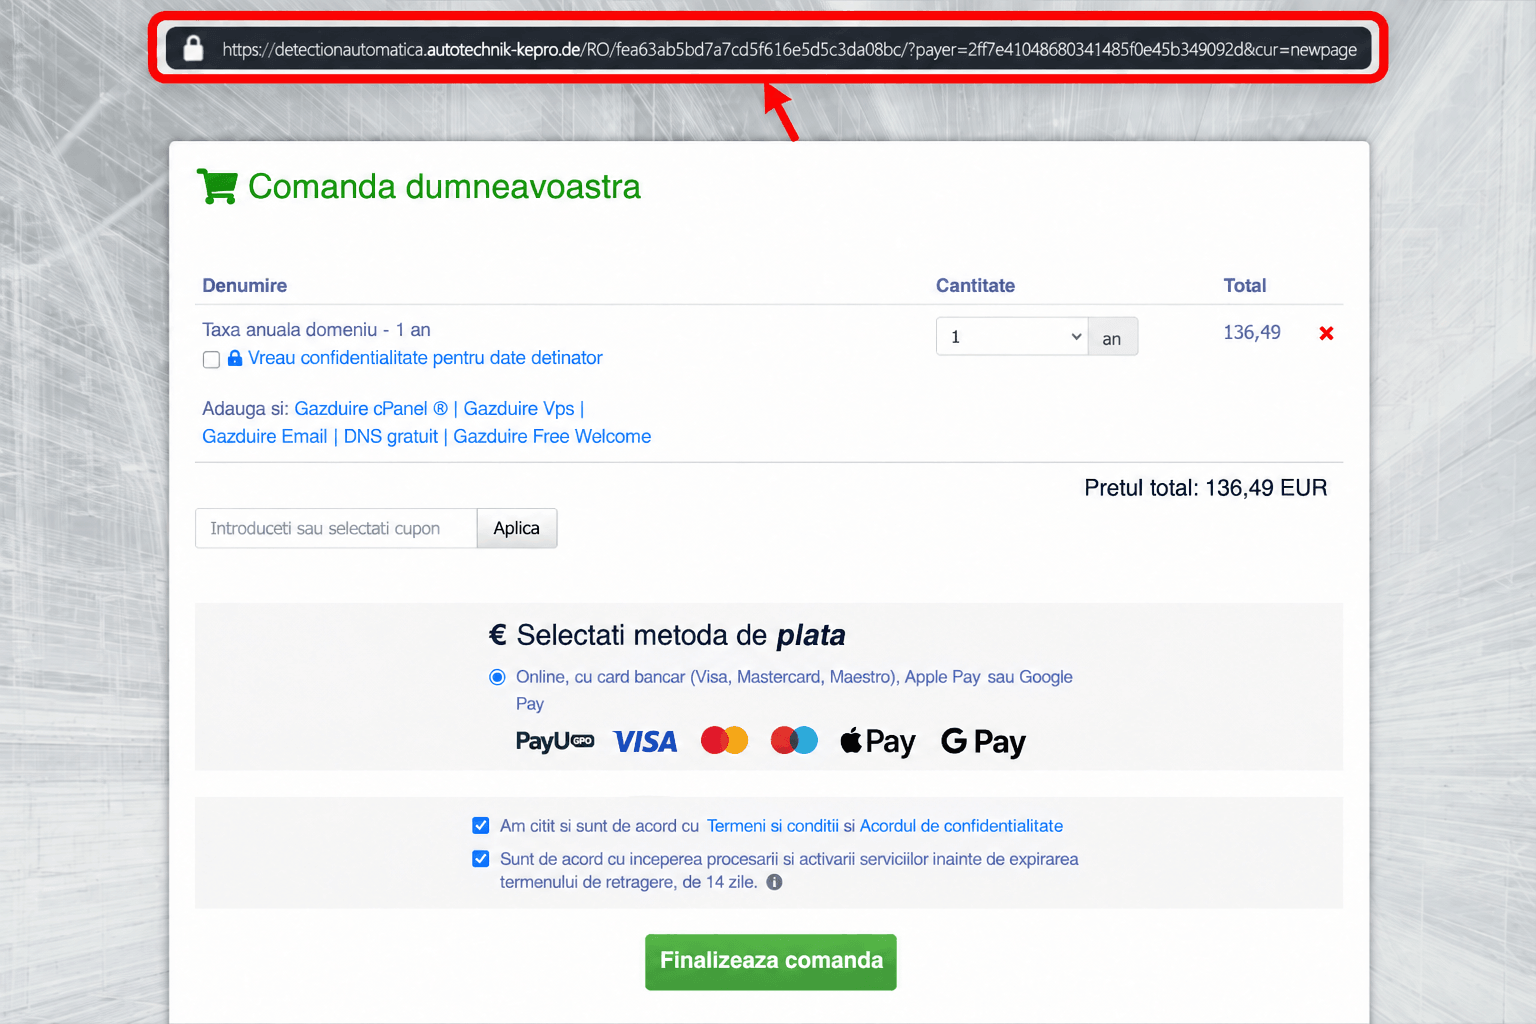
Unul dintre cele mai importante indicii este adresa paginii către care te direcționează butonul din email.
Pe desktop, poți ține cursorul mouse-ului deasupra linkului, fără să îl accesezi. Majoritatea browserelor și aplicațiilor de email afișează destinația reală a linkului.
Pe telefon, anumite aplicații permit previzualizarea destinației prin apăsarea prelungită a linkului. Comportamentul poate varia în funcție de aplicație.
Verifică domeniul principal al adresei, nu doar cuvintele care apar în URL. De exemplu, o adresă precum namebox.ro.plati-exemplu.invalid nu aparține domeniului namebox.ro, ci domeniului plati-exemplu.invalid.
Atenție și la adresele care conțin caractere asemănătoare vizual, litere inversate sau denumiri care imită brandul furnizorului.
Prezența protocolului HTTPS nu reprezintă o garanție că website-ul este legitim. Un atacator poate obține un certificat SSL valid pentru propriul domeniu și poate afișa o pagină de phishing printr-o conexiune criptată.
Certificatul SSL protejează comunicarea dintre browser și server, dar nu garantează că operatorul website-ului este compania pe care pretinde că o reprezintă.
4. Mesajul conține informații incomplete sau neobișnuite
Unele emailuri frauduloase conțin greșeli de redactare, traduceri nefirești, nume de domenii incorecte sau câmpuri care nu au fost completate corespunzător.
Pot exista și diferențe între numele companiei menționate în subiect, identitatea vizuală din conținut și adresa reală a expeditorului.
Totuși, absența greșelilor gramaticale nu confirmă autenticitatea mesajului. Tentativele moderne de phishing pot utiliza texte foarte bine redactate și pagini care reproduc aproape identic interfețele originale.
5. Ți se solicită date bancare pe o pagină suspectă
Dacă un email despre expirarea domeniului te direcționează către o pagină necunoscută care solicită numărul cardului, data expirării și codul CVV, nu continua procesul până când nu verifici autenticitatea website-ului.
O pagină de plată legitimă poate solicita asemenea informații, dar numai după ce ai confirmat că ai accesat portalul corect și că plata corespunde unei facturi reale.
Nu introduce date bancare doar pentru că pagina afișează logo-ul furnizorului sau simbolul unei conexiuni securizate.
6. Factura menționată în email nu există în contul tău
Acesta este unul dintre cele mai eficiente moduri de verificare.
Dacă ai primit o notificare privind o factură restantă, autentifică-te separat în contul furnizorului și verifică dacă documentul există, dacă suma este corectă și dacă serviciul menționat îți aparține.
O factură care nu poate fi identificată în cont trebuie verificată direct cu furnizorul înainte de efectuarea plății. Există situații în care anumite documente comerciale sunt transmise separat, astfel că absența facturii nu demonstrează singură existența unei fraude.
Cum verifici dacă domeniul tău expiră cu adevărat?
Cea mai sigură metodă este verificarea informațiilor direct la furnizorul prin care administrezi domeniul, fără utilizarea linkurilor din mesajul suspect.
Procedura este simplă:
- Deschide o fereastră nouă a browserului.
- Introdu manual adresa oficială a furnizorului.
- Autentifică-te în contul de client.
- Verifică domeniile active și datele de expirare.
- Consultă facturile emise și situația plăților.
Este important să faci diferența între expirarea domeniului și expirarea serviciului de găzduire web. Acestea sunt servicii distincte și pot avea perioade contractuale diferite.
Un domeniu poate fi activ chiar dacă pachetul de găzduire a expirat. În mod similar, un serviciu de găzduire poate rămâne activ în timp ce domeniul asociat necesită reînnoire.
Cum verifici data expirării unui domeniu .RO?
Pentru domeniile .RO, poți utiliza serviciul WHOIS disponibil pe website-ul oficial RoTLD, la adresa rotld.ro.
Acesta permite consultarea informațiilor publice despre domeniu, inclusiv statusul și data expirării, în funcție de datele afișate de registru.
Reține că WHOIS nu poate confirma autenticitatea unei facturi emise de un furnizor. Informațiile privind plățile și serviciile contractate trebuie verificate în contul comercial al companiei respective.
Pentru mai multe informații, poți consulta și ghidul NameBox despre verificarea și validarea domeniilor .RO.
Ce faci dacă ai accesat deja un link de phishing?
Măsurile necesare depind de acțiunile efectuate după accesarea paginii. Simpla deschidere a unui link nu înseamnă automat compromiterea contului sau a dispozitivului, dar introducerea unor informații confidențiale poate necesita intervenție imediată.
Ai accesat pagina, dar nu ai introdus informații
Închide pagina și evită descărcarea sau executarea fișierelor oferite de aceasta.
Dacă ai descărcat un fișier, nu îl deschide și verifică dispozitivul folosind o soluție de securitate actualizată. Dacă ai permis notificări, instalarea unor extensii sau alte acțiuni în browser, verifică și revocă permisiunile suspecte.
Ai introdus parola contului de client
Accesează manual website-ul oficial al furnizorului și schimbă imediat parola contului.
Dacă utilizezi aceeași parolă și pentru alte servicii, modifică parolele respective. Activează autentificarea în doi pași, dacă este disponibilă.
Este recomandat să contactezi și furnizorul pentru verificarea eventualelor autentificări neautorizate sau modificări ale contului.
În cazul unui cont de administrare a domeniilor, trebuie verificate cu prioritate datele de contact, serverele DNS, setările de redirecționare și eventualele cereri de transfer.
Modificarea neautorizată a serverelor DNS poate permite direcționarea traficului către o infrastructură controlată de atacator, chiar dacă website-ul original nu a fost modificat.
Ai introdus datele cardului bancar
Contactează imediat banca emitentă și comunică faptul că datele cardului au fost introduse pe o posibilă pagină frauduloasă.
Urmează instrucțiunile băncii privind blocarea sau înlocuirea cardului și verifică tranzacțiile recente. Nu aștepta apariția unei tranzacții suspecte pentru a solicita asistență.
Incidentul poate fi raportat și către Directoratul Național de Securitate Cibernetică (DNSC), prin canalele oficiale de raportare, inclusiv numărul 1911.
Dacă ai suferit un prejudiciu financiar, contactează banca și autoritățile competente.
Cum poți preveni fraudele legate de reînnoirea domeniilor?
Protecția împotriva phishingului nu depinde exclusiv de filtrele antispam sau de soluțiile antivirus. Aceste mecanisme pot reduce numărul mesajelor periculoase, dar nu pot identifica toate tentativele de fraudă.
O abordare eficientă presupune combinarea măsurilor tehnice cu verificarea atentă a notificărilor primite.
- Accesează direct portalul furnizorului pentru verificarea facturilor.
- Utilizează parole unice și autentificare în doi pași pentru conturile importante.
- Păstrează actualizate datele de contact asociate domeniilor.
- Verifică periodic datele de expirare și statusul domeniilor.
- Nu introduce parole sau date bancare pe website-uri a căror identitate nu ai verificat-o.
- Raportează furnizorului mesajele care încearcă să imite identitatea acestuia.
La nivelul infrastructurii de email, mecanismele SPF, DKIM și DMARC contribuie la identificarea mesajelor care utilizează neautorizat identitatea unui domeniu. Configurarea corectă a acestora este importantă pentru reducerea riscului de falsificare a expeditorului.
Separat, DNSSEC permite verificarea autenticității și integrității răspunsurilor DNS pentru zonele semnate corespunzător și validate de resolver.
Totuși, DNSSEC nu poate împiedica un atacator să înregistreze un domeniu asemănător și să îl utilizeze pentru distribuirea unor emailuri sau pagini de phishing.
Poți afla mai multe din articolul nostru dedicat DNSSEC și protecției domeniului.
Cum verifici un email suspect dacă ești client NameBox?
Dacă ai înregistrat domeniul sau ai contractat serviciul de găzduire prin NameBox, poți verifica situația serviciilor direct din contul de client NameBox.
În această interfață poți consulta serviciile active, domeniile administrate, facturile emise și situația plăților.
Dacă primești un email care solicită plata urgentă a unei facturi NameBox, dar informațiile nu corespund cu cele disponibile în cont, nu efectua plata prin intermediul linkului primit.
Deschide un ticket către echipa de suport NameBox și transmite detaliile mesajului suspect pentru verificare.
Este recomandat să păstrezi mesajul original, inclusiv antetele emailului, deoarece acestea pot ajuta la identificarea serverelor implicate în transmitere și la analiza autentificării expeditorului.
Notificările legitime privind expirarea domeniilor nu trebuie ignorate. Un domeniu expirat poate afecta accesibilitatea website-ului și funcționarea adreselor de email asociate.
Înainte de orice plată, verifică însă independent data expirării, factura și identitatea furnizorului. Câteva verificări simple pot preveni compromiterea contului de client, pierderea datelor bancare sau modificarea neautorizată a configurației domeniului.