Dacă website-ul tău folosește Cloudflare, traficul web poate trece prin infrastructura platformei înainte de a ajunge la server. În acest fel, anumite solicitări pot fi analizate și filtrate de mecanismele de securitate Cloudflare.
În octombrie 2026, Cloudflare a introdus și actualizat reguli Cloudflare WAF dedicate unor vulnerabilități PHP recent descoperite. Protecțiile au fost distribuite inclusiv pentru utilizatorii planului Free care folosesc WAF și au traficul web trecut prin proxy-ul Cloudflare.
NameBox a prezentat deja separat vulnerabilitățile și actualizările PHP. În acest articol ne concentrăm pe altceva: ce protecție poate oferi Cloudflare, cum verifici dacă website-ul trece efectiv prin infrastructura sa și de ce WAF-ul nu înlocuiește actualizarea PHP.
Ce protecții a introdus Cloudflare pentru vulnerabilitățile PHP?
În octombrie 2026 au fost publicate vulnerabilitățile CVE-2026-109618 și CVE-2026-109619, iar ulterior a fost documentată și CVE-2026-115560. Cloudflare a dezvoltat reguli WAF pentru detectarea unor cereri asociate tentativelor cunoscute de exploatare.
Regulile au fost distribuite atât în Cloudflare Free Managed Ruleset, cât și în Cloudflare Managed Ruleset, în funcție de planul utilizat. Cloudflare a continuat să modifice expresiile de detecție după apariția unor noi variante și informații tehnice.
Dacă vrei detalii despre vulnerabilitățile PHP și patch-urile aplicate la nivel de server, poți consulta articolul nostru despre actualizările de securitate PHP din 2026.
Important este că o regulă WAF reduce riscul anumitor tentative de exploatare, dar nu repară vulnerabilitatea existentă în PHP.
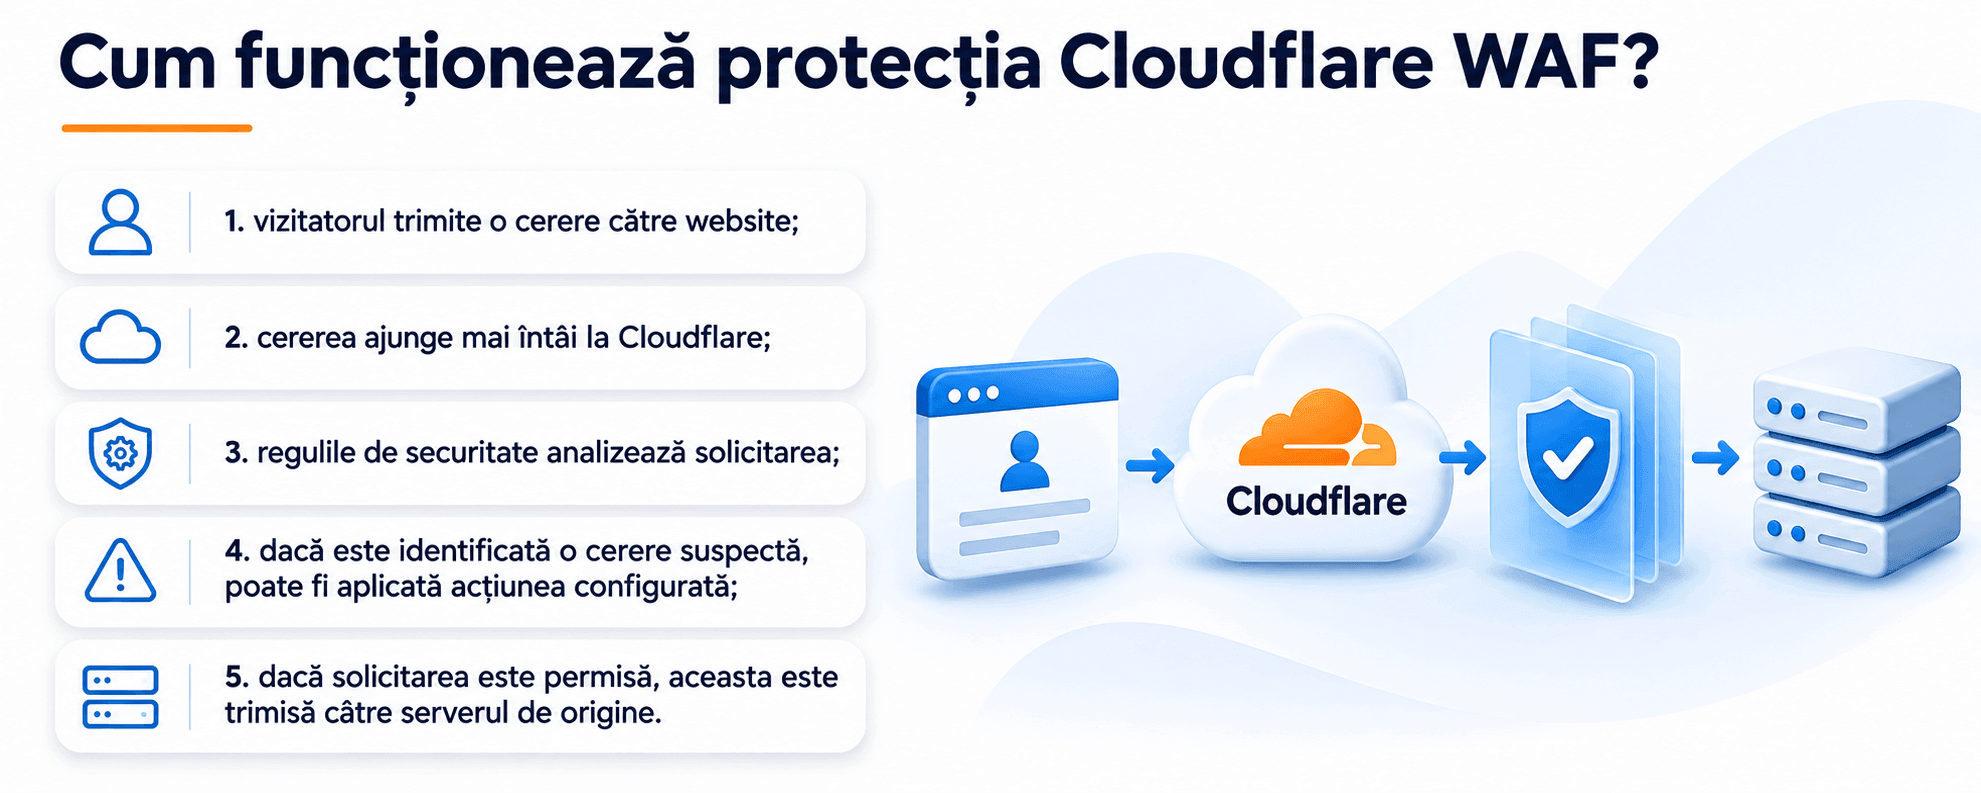
De exemplu, dacă o solicitare conține un tipar cunoscut asociat unei tentative de exploatare PHP, o regulă administrată de Cloudflare poate identifica cererea și o poate bloca.
Asta nu înseamnă că orice atac va fi detectat. WAF-ul este un strat suplimentar de protecție, nu o garanție că toate cererile periculoase vor fi oprite.
Cloudflare Free protejează și website-urile care folosesc PHP?
Da. Pentru vulnerabilitățile PHP discutate aici, Cloudflare a anunțat că protecțiile au fost distribuite și utilizatorilor planului Free care folosesc WAF.
Planul Free include Cloudflare Free Managed Ruleset, un set de reguli destinat unor vulnerabilități cu impact ridicat și unor atacuri răspândite.
Planurile eligibile plătite pot utiliza Cloudflare Managed Ruleset, care oferă o acoperire mai extinsă și mai multe opțiuni de administrare.
Asta nu înseamnă că planul Free oferă toate funcțiile disponibile pe Pro, Business sau Enterprise. Pentru protecțiile PHP publicate de Cloudflare însă, au fost introduse reguli și în ruleset-ul disponibil utilizatorilor Free.
Cum verifici dacă website-ul trece prin Cloudflare?
Faptul că domeniul utilizează nameserverele Cloudflare nu înseamnă automat că traficul website-ului este filtrat prin WAF.
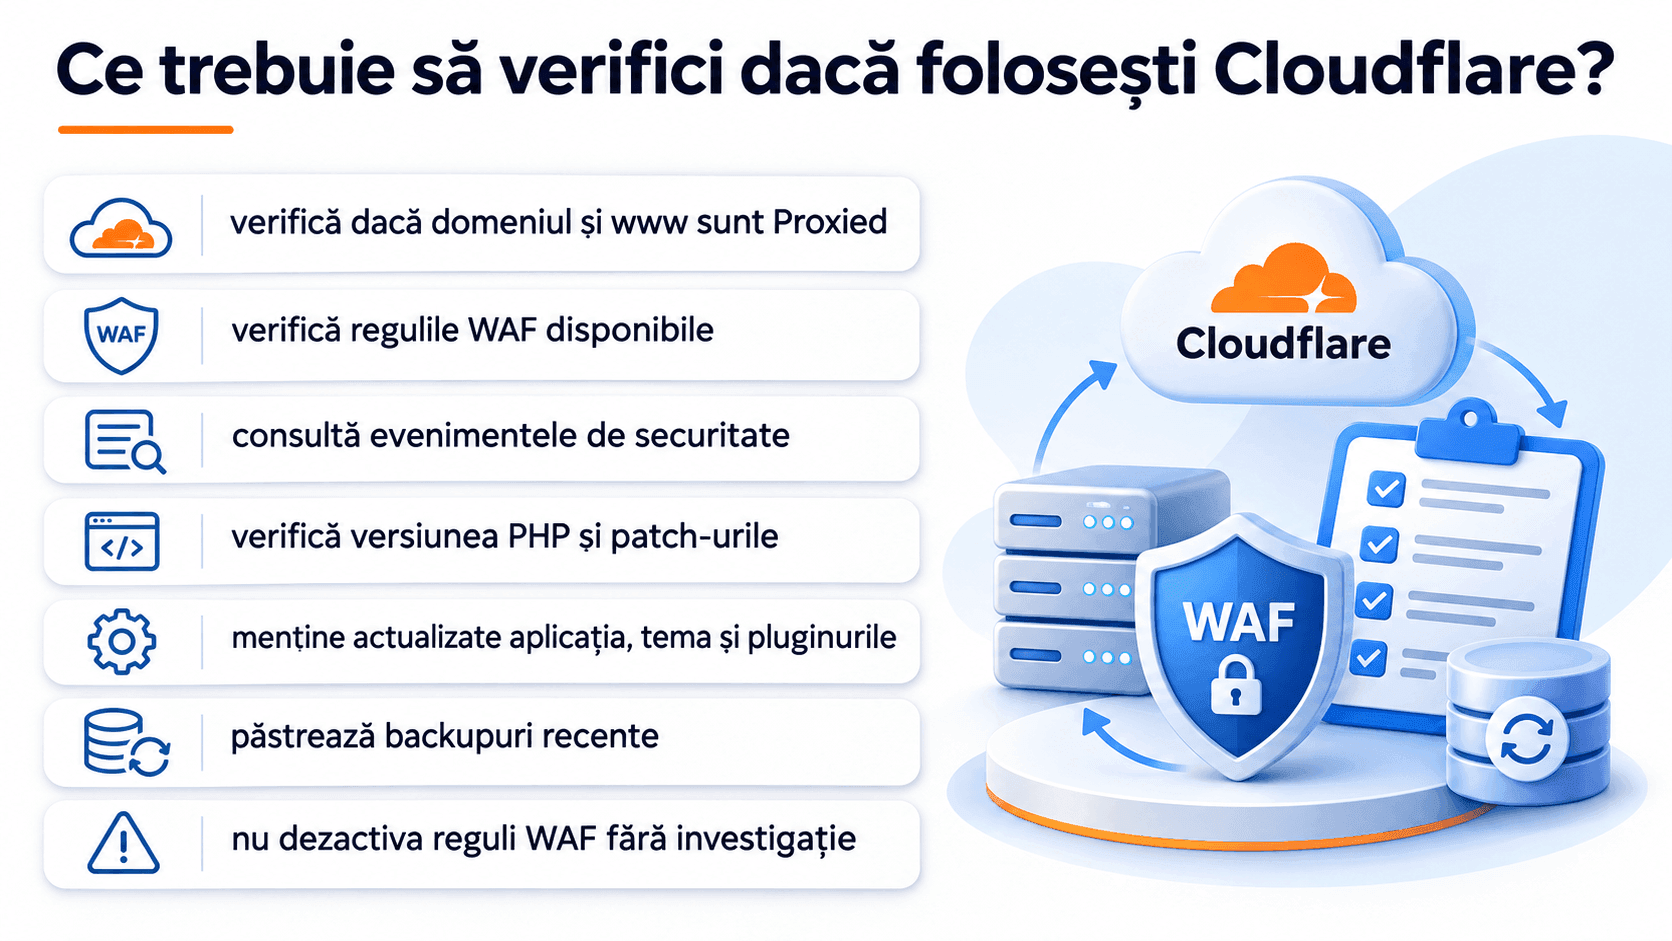
În Cloudflare Dashboard, accesează zona DNS și verifică înregistrările folosite de website, de regulă domeniul principal și www.
Poți întâlni două situații:
- Proxied – nor portocaliu: traficul HTTP și HTTPS trece prin infrastructura Cloudflare și poate beneficia de funcțiile de securitate aplicabile;
- DNS only – nor gri: Cloudflare răspunde la interogările DNS, dar traficul web merge direct către server.
Dacă înregistrarea website-ului este DNS only, WAF-ul Cloudflare nu poate analiza traficul care merge direct către server.
Nu trebuie însă să activezi Proxy pentru toate înregistrările DNS. Serviciile de email, verificările de domeniu și anumite servicii care nu folosesc HTTP sau HTTPS pot necesita DNS only.
Unde găsești regulile WAF activate de Cloudflare?
Cloudflare oferă reguli administrate care sunt actualizate de echipa sa de securitate atunci când apar noi vulnerabilități și tehnici de atac.
Utilizatorii Free beneficiază de Cloudflare Free Managed Ruleset, care este disponibil pe toate planurile și este implementat implicit pentru planul Free.
Cloudflare Managed Ruleset este disponibil pentru planurile eligibile și include o acoperire mai largă.
Pentru vulnerabilitățile PHP din octombrie 2026, Cloudflare a publicat mai multe reguli denumite „PHP Remote Code Execution Attack”, iar expresiile de detecție au fost actualizate de mai multe ori după publicarea inițială.
Nu este necesar să creezi manual o regulă care încearcă să reproducă aceste protecții dacă regula administrată corespunzătoare este deja distribuită și activă.
Cum vezi dacă Cloudflare a blocat cereri suspecte?
Cloudflare oferă Security Analytics și Security Events pentru analiza traficului și a evenimentelor de securitate.
Security Analytics oferă o imagine generală asupra cererilor HTTP care ajung la domeniu, inclusiv asupra traficului care nu a declanșat o regulă de securitate.
În zona Events poți investiga cererile asupra cărora mecanismele Cloudflare au aplicat o acțiune sau pe care le-au marcat.
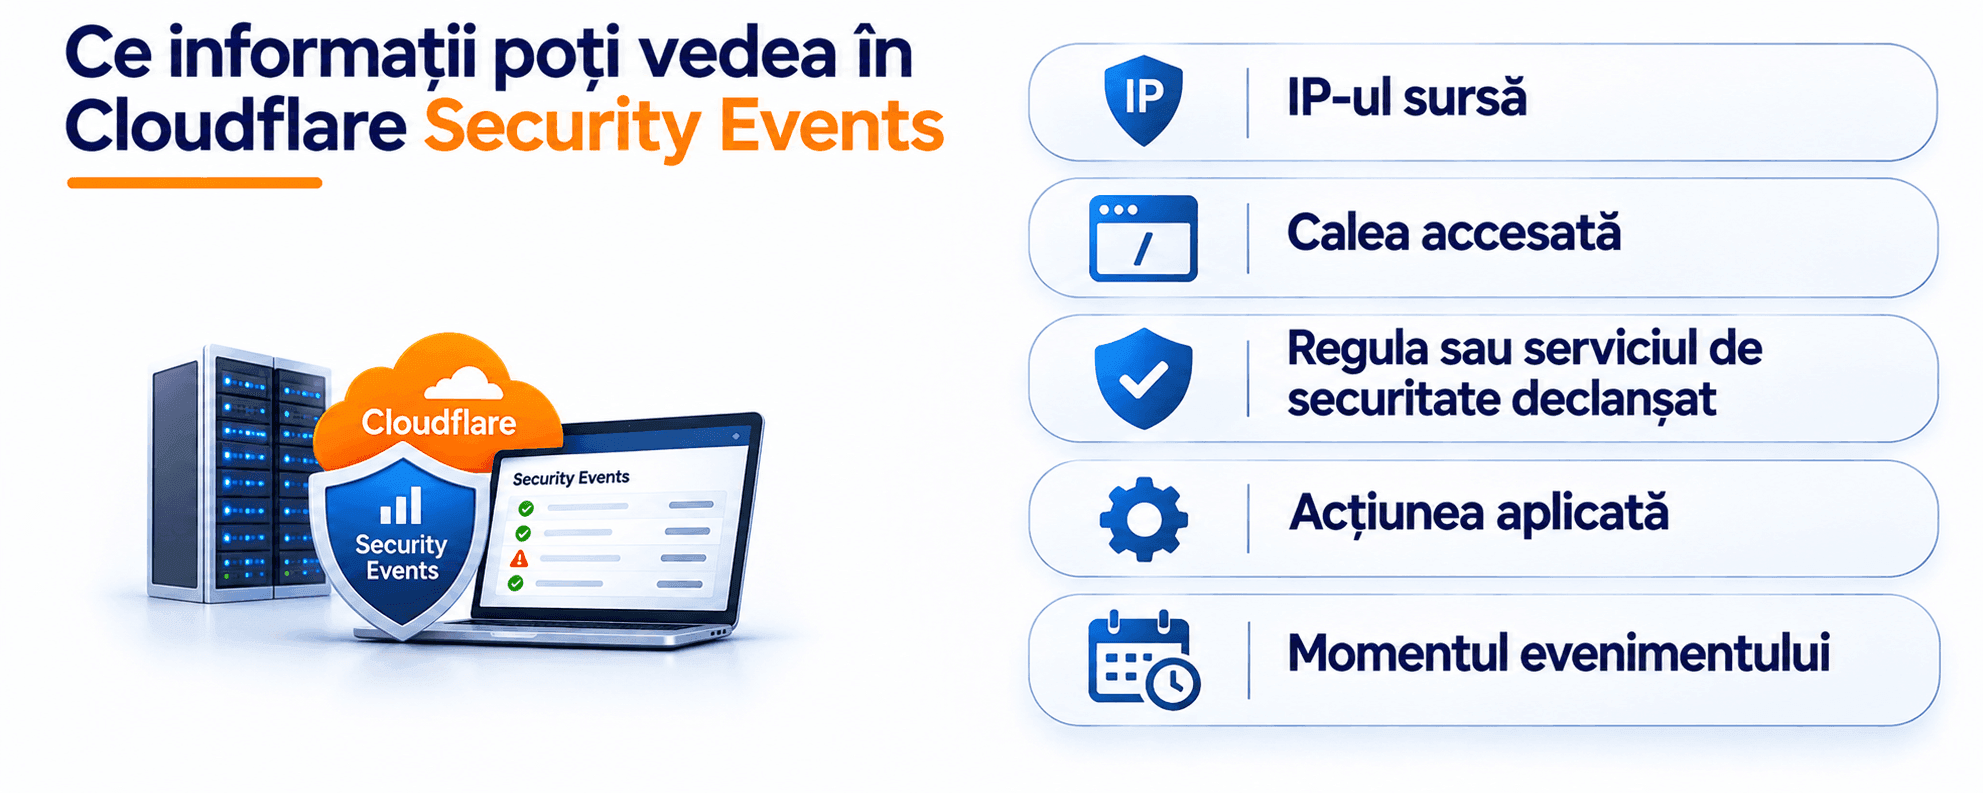
Pe planul Free sunt disponibile loguri eșantionate, astfel încât nu trebuie presupus că fiecare eveniment individual va fi afișat.
De asemenea, o cerere blocată nu dovedește automat că website-ul era vulnerabil. Ea arată că traficul a corespuns criteriilor unei reguli de securitate.
Ce este full transaction detection?
Pentru vulnerabilitățile PHP din octombrie 2026, Cloudflare a introdus și un mecanism numit full transaction detection.
În unele situații, analiza cererii trimise către server nu oferă suficiente informații pentru a diferenția o tentativă reală de exploatare de o solicitare legitimă.
Cloudflare poate corela informații din cerere cu semnale observate în răspunsul serverului. Astfel, detecția poate fi îmbunătățită și pot fi reduse anumite rezultate fals pozitive.
Există însă o diferență importantă: dacă o cerere este blocată înainte să ajungă la server, aplicația nu o procesează. Dacă analiza depinde și de răspunsul serverului, serverul a putut deja procesa cererea înainte ca răspunsul să fie blocat către utilizator.
Din acest motiv, full transaction detection reprezintă un mecanism suplimentar de protecție și detecție, nu o metodă de reparare a PHP.
De ce trebuie actualizat PHP chiar dacă folosești Cloudflare?
Cloudflare WAF nu modifică versiunea PHP instalată pe server și nu aplică patch-uri în sistemul de operare.
Dacă PHP conține o vulnerabilitate, remedierea trebuie realizată prin actualizarea software-ului sau prin patch-urile de securitate furnizate pentru versiunea respectivă.
În plus, Cloudflare poate proteja doar traficul care trece efectiv prin infrastructura sa. Dacă serverul de origine este accesibil direct sau există hostname-uri configurate DNS only, anumite solicitări pot ajunge la server fără să fie analizate de WAF.
Pentru mai multe informații despre diferența dintre o versiune PHP veche și una cu vulnerabilități necorectate, vezi articolul nostru despre riscurile unui PHP neactualizat.
Cum se completează Cloudflare cu securitatea NameBox?
Cloudflare și infrastructura de hosting acționează în puncte diferite.
Cloudflare filtrează traficul web care trece prin proxy înainte ca acesta să ajungă la server. La nivelul infrastructurii de hosting pot exista alte măsuri, precum actualizări software, CloudLinux, Imunify360, configurări de securitate și sisteme de backup.
Pe infrastructura shared administrată de NameBox, actualizările și patch-urile pentru componentele gestionate centralizat sunt administrate la nivelul serverelor. Configurația unui VPS poate fi însă diferită, în special atunci când acesta este administrat individual de client.
Cloudflare trebuie privit ca un nivel suplimentar de protecție. El nu înlocuiește securitatea și actualizările serverului.
Dacă nu știi ce versiune PHP utilizează website-ul sau dacă aceasta beneficiază de patch-urile de securitate necesare, poți solicita informații furnizorului de hosting.
Cloudflare poate bloca anumite tentative de exploatare înainte ca acestea să ajungă la website, însă securitatea aplicației depinde în continuare de actualizările și configurația serverului pe care aceasta funcționează.