Pe 21 octombrie 2026, proiectul PHP a publicat actualizări de securitate pentru două vulnerabilități critice: CVE-2026-109618 și CVE-2026-109619.
În anumite condiții, vulnerabilitățile pot permite executarea de cod de la distanță fără autentificare. Echipa tehnică NameBox a verificat infrastructura administrată și a aplicat patch-urile de securitate disponibile pentru versiunile PHP utilizate pe serverele noastre.
Pentru clienții care folosesc versiuni PHP pentru care patch-urile au fost aplicate, nu este necesară nicio operațiune suplimentară pentru remedierea acestor două vulnerabilități.
Ce vulnerabilități au fost identificate în PHP?
Cele două probleme afectează componente interne ale PHP și au fost considerate critice deoarece pot permite unui atacator să execute cod pe un server vulnerabil fără să fie autentificat.
Proiectul PHP a publicat următoarele versiuni corectate:
- PHP 8.2.35;
- PHP 8.3.36;
- PHP 8.4.27;
- PHP 8.5.12.
Mai multe detalii tehnice sunt disponibile în anunțul oficial PHP.
Un aspect important este că numărul versiunii nu spune întotdeauna singur dacă un server este protejat. Furnizorii precum CloudLinux pot integra corecțiile prin backport, adică aplică patch-ul de securitate unei versiuni existente fără să îi schimbe neapărat numărul principal.
Ce actualizări a efectuat NameBox?
După publicarea patch-urilor, echipa tehnică NameBox a verificat versiunile PHP disponibile pe infrastructura administrată și a aplicat actualizările furnizate prin cPanel, CloudLinux și sursele software utilizate pe servere.
cPanel a publicat actualizări EasyApache 4 pentru versiunile PHP suportate de pachetele sale, iar CloudLinux a distribuit corecții inclusiv pentru mai multe versiuni PHP mai vechi, prin pachetele ea-php și alt-php.
Acest lucru este important deoarece un website poate utiliza, de exemplu, o versiune PHP al cărei număr pare mai vechi decât versiunea publicată de PHP.net, dar care conține deja patch-ul furnizat de CloudLinux.
Pe serverele NameBox unde aceste pachete au fost actualizate, clienții nu trebuie să efectueze manual modificări în contul cPanel pentru această vulnerabilitate.
Trebuie să schimbi versiunea PHP din cPanel?
Nu este necesar să schimbi versiunea PHP doar pentru că au fost publicate aceste vulnerabilități, dacă versiunea utilizată de website beneficiază deja de patch-ul aplicat la nivelul serverului.
O schimbare inutilă de la o versiune PHP la alta poate provoca probleme de compatibilitate cu aplicația, tema sau pluginurile instalate.
Totuși, utilizarea pe termen lung a unei versiuni PHP ieșite din suport nu este recomandată. Patch-urile oferite de furnizori precum CloudLinux sunt utile pentru securitate, dar nu transformă o versiune PHP veche într-o versiune modernă și suportată oficial de proiectul PHP.
Ce trebuie să verifice utilizatorii de VPS?
O atenție mai mare este necesară în cazul serverelor VPS, deoarece configurația acestora poate fi diferită de infrastructura shared administrată centralizat.
Dacă VPS-ul utilizează CloudLinux și pachetele actualizate ea-php sau alt-php, CloudLinux a publicat backport-uri inclusiv pentru numeroase versiuni PHP vechi.
În schimb, un VPS poate utiliza și:
- PHP instalat direct din sistemul de operare;
- pachete furnizate de alt vendor;
- o instalare PHP compilată manual;
- o distribuție sau versiune care nu mai beneficiază de suport.
În aceste situații trebuie verificat dacă pachetul PHP instalat conține efectiv corecțiile pentru CVE-2026-109618 și CVE-2026-109619.
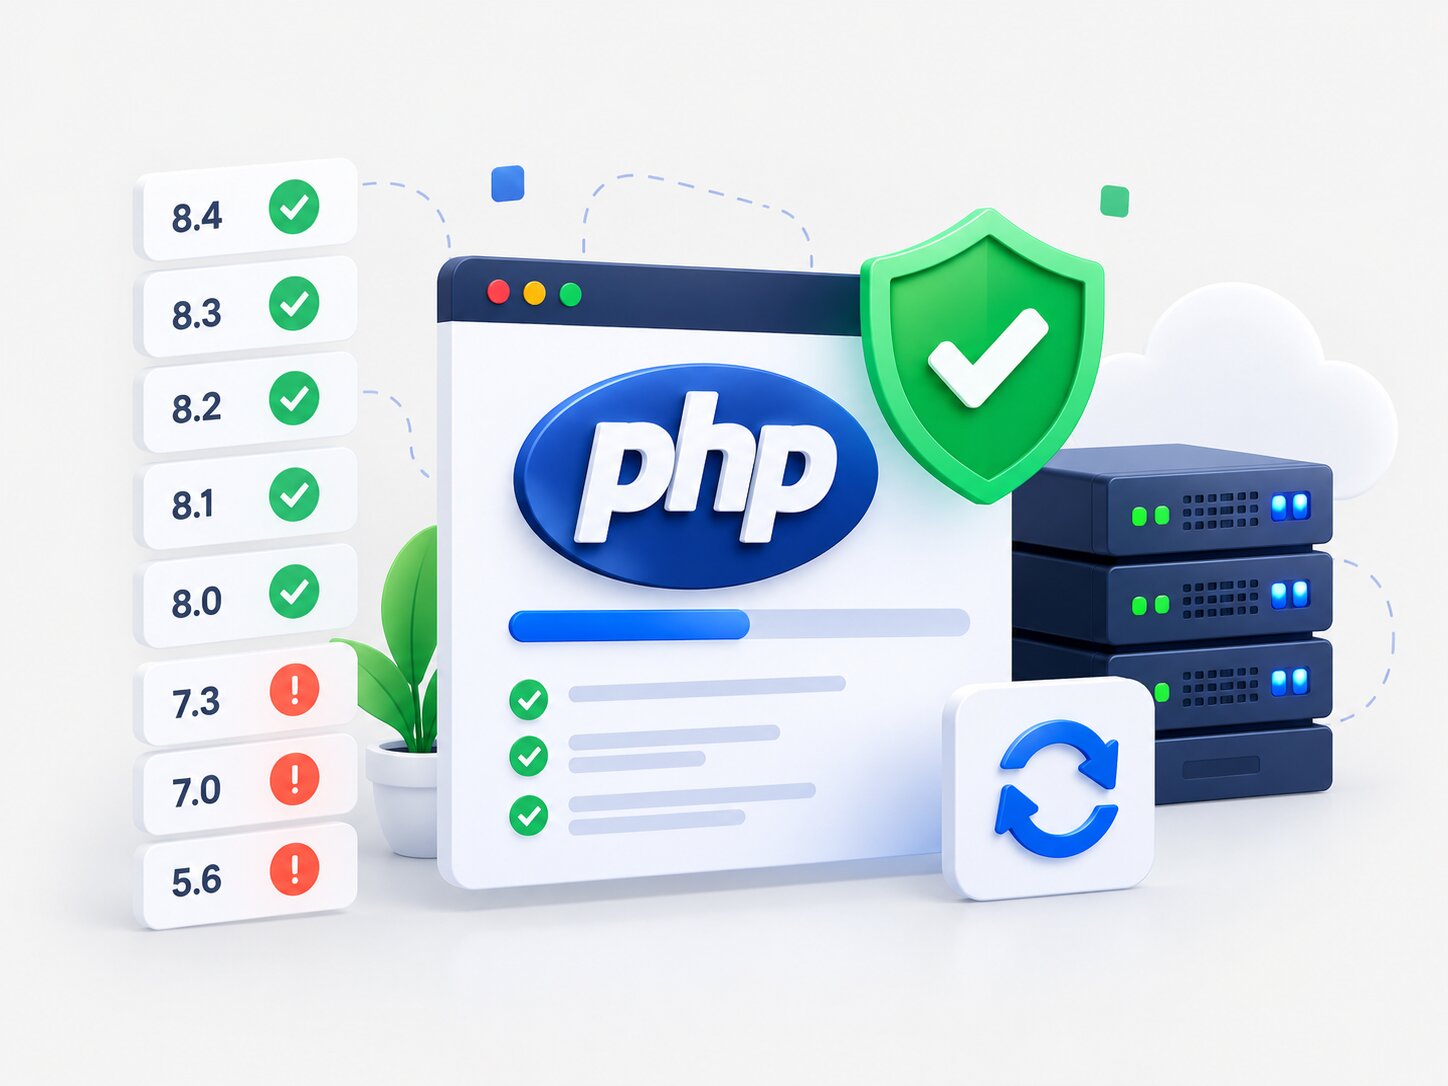
Acest lucru este deosebit de important pentru aplicațiile vechi care rulează încă pe PHP 5.6, PHP 7.0, PHP 7.3 sau alte ramuri ieșite din suportul oficial PHP.
Chiar dacă furnizorul sistemului oferă temporar un patch de securitate pentru o versiune veche, recomandarea rămâne actualizarea aplicației și planificarea migrării către o versiune PHP modernă.
Ce versiune PHP este recomandată?
La momentul publicării acestui articol, proiectul PHP oferă suport pentru ramurile PHP 8.2, 8.3, 8.4 și 8.5, însă PHP 8.2 se apropie de finalul suportului de securitate la sfârșitul anului 2026.
Pentru un website existent, o variantă potrivită poate fi PHP 8.3 sau PHP 8.4, dacă aplicația și componentele instalate sunt compatibile.
Nu recomandăm schimbarea versiunii PHP direct pe un website important fără verificări prealabile.
Înainte de upgrade:
- realizează un backup;
- actualizează aplicația și extensiile;
- verifică cerințele temei și pluginurilor;
- testează funcțiile importante după schimbare.
WordPress, PrestaShop și OpenCart trebuie actualizate separat
Patch-ul PHP și actualizarea aplicației sunt două lucruri diferite.
Actualizarea PHP la nivelul serverului nu actualizează automat:
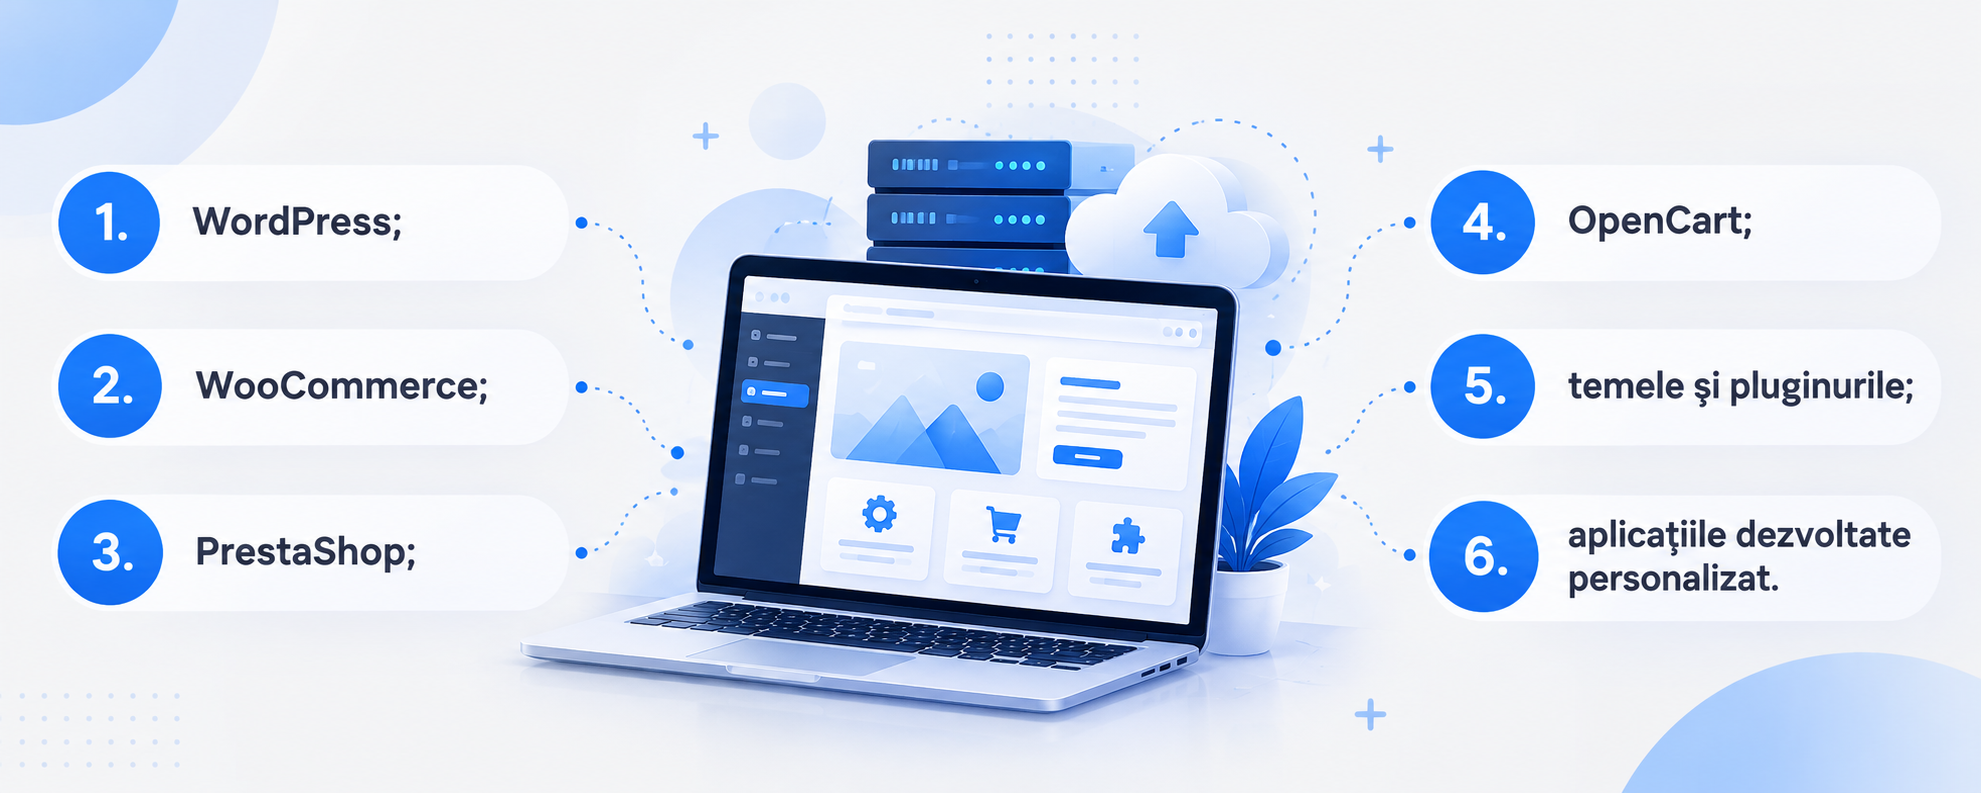
Chiar dacă PHP este patch-uit, o versiune veche de WordPress sau un plugin vulnerabil poate reprezenta în continuare un risc.
De aceea, recomandăm menținerea la zi atât a mediului PHP, cât și a aplicației care rulează pe acesta.
Cum verifici versiunea PHP din cPanel?
Dacă utilizezi un pachet de găzduire cu cPanel, versiunea PHP poate fi verificată simplu din:
cPanel → Software → MultiPHP Manager
Acolo vei vedea domeniile din cont și versiunea PHP utilizată de fiecare dintre ele.
Dacă dorești să schimbi versiunea, poți urma tutorialul nostru Cum schimbăm versiunea PHP din cPanel?.
Reține că simpla afișare a unui număr mai vechi nu înseamnă automat că pachetul este vulnerabil. În cazul patch-urilor backportate, verificarea exactă trebuie făcută la nivelul pachetului instalat pe server.
Ce trebuie să facă majoritatea clienților NameBox?
Pentru majoritatea clienților care folosesc serviciile de găzduire NameBox pe infrastructura administrată și versiuni PHP pentru care patch-urile au fost aplicate, nu este necesară nicio acțiune suplimentară.
Actualizările de securitate au fost aplicate la nivelul serverelor.
Merită însă să verifici periodic dacă website-ul tău rulează pe o versiune PHP modernă și dacă aplicația, tema și pluginurile sunt actualizate.
În cazul unui VPS cu o configurație proprie sau cu versiuni PHP foarte vechi, situația trebuie verificată individual. Faptul că o versiune este veche nu înseamnă automat că nu există un backport, dar nici nu trebuie presupus că patch-ul este instalat fără verificare.
Actualizările de securitate trebuie verificate constant
Vulnerabilitățile PHP din octombrie 2026 arată de ce actualizarea componentelor serverului este la fel de importantă ca actualizarea website-ului.
Echipa NameBox monitorizează actualizările pentru componentele utilizate în infrastructură și aplică patch-urile disponibile pe serverele administrate.
Pentru clienții cu VPS-uri sau aplicații vechi, recomandăm verificarea periodică a versiunilor software și planificarea upgrade-urilor înainte ca lipsa compatibilității să devină o problemă de securitate.
Dacă nu ești sigur ce versiune PHP utilizează website-ul tău sau dacă aceasta poate fi actualizată în siguranță, poți solicita verificarea prin sistemul de ticketing NameBox.