Let’s Encrypt a anunțat o schimbare importantă pentru certificatele SSL/TLS: începând cu 10 februarie 2027, certificatele emise sau reînnoite vor avea implicit o valabilitate de 64 de zile, în loc de cele 90 de zile utilizate în prezent.
Pentru utilizatorii serviciilor de găzduire NameBox, schimbarea nu înseamnă că certificatele vor trebui instalate manual mai des. Certificatele Let’s Encrypt sunt oferite gratuit pe pachetele de găzduire NameBox, iar administrarea lor este automatizată prin AutoSSL din cPanel.
Atât timp cât domeniul este configurat corect și poate fi validat, AutoSSL poate emite și instala certificatul automat, fără ca utilizatorul să fie nevoit să solicite separat activarea unui SSL.
Ce se schimbă la certificatele Let’s Encrypt?
În 2026, durata standard a unui certificat Let’s Encrypt este de:
90 de zile
Începând cu:
10 februarie 2027
durata implicită va deveni:
64 de zile
Schimbarea se aplică certificatelor noi și certificatelor reînnoite după această dată.
Let’s Encrypt estimează că ultimele certificate de 90 de zile vor expira până în 11 mai 2027.
Certificatele deja emise nu vor fi revocate doar pentru că perioada standard se modifică.
De ce reduce Let’s Encrypt perioada de valabilitate?
Certificatele cu durată mai scurtă reduc perioada în care un certificat sau o cheie compromisă poate fi utilizată.
Let’s Encrypt indică două motive importante:
- reducerea riscului asociat compromiterii unei chei private;
- reducerea impactului unui certificat emis incorect.
Direcția generală este către certificate cu durată mai scurtă și administrare complet automatizată.
De altfel, Let’s Encrypt a anunțat deja că perioada standard va continua să scadă în anii următori.
Trebuie reinstalat SSL-ul la 64 de zile?
Nu.
Acesta este unul dintre cele mai importante lucruri de reținut.
Let’s Encrypt a fost proiectat pentru emiterea și reînnoirea automată a certificatelor prin protocolul ACME.
Într-un mediu cPanel cu AutoSSL activ, procesul poate fi reprezentat astfel:
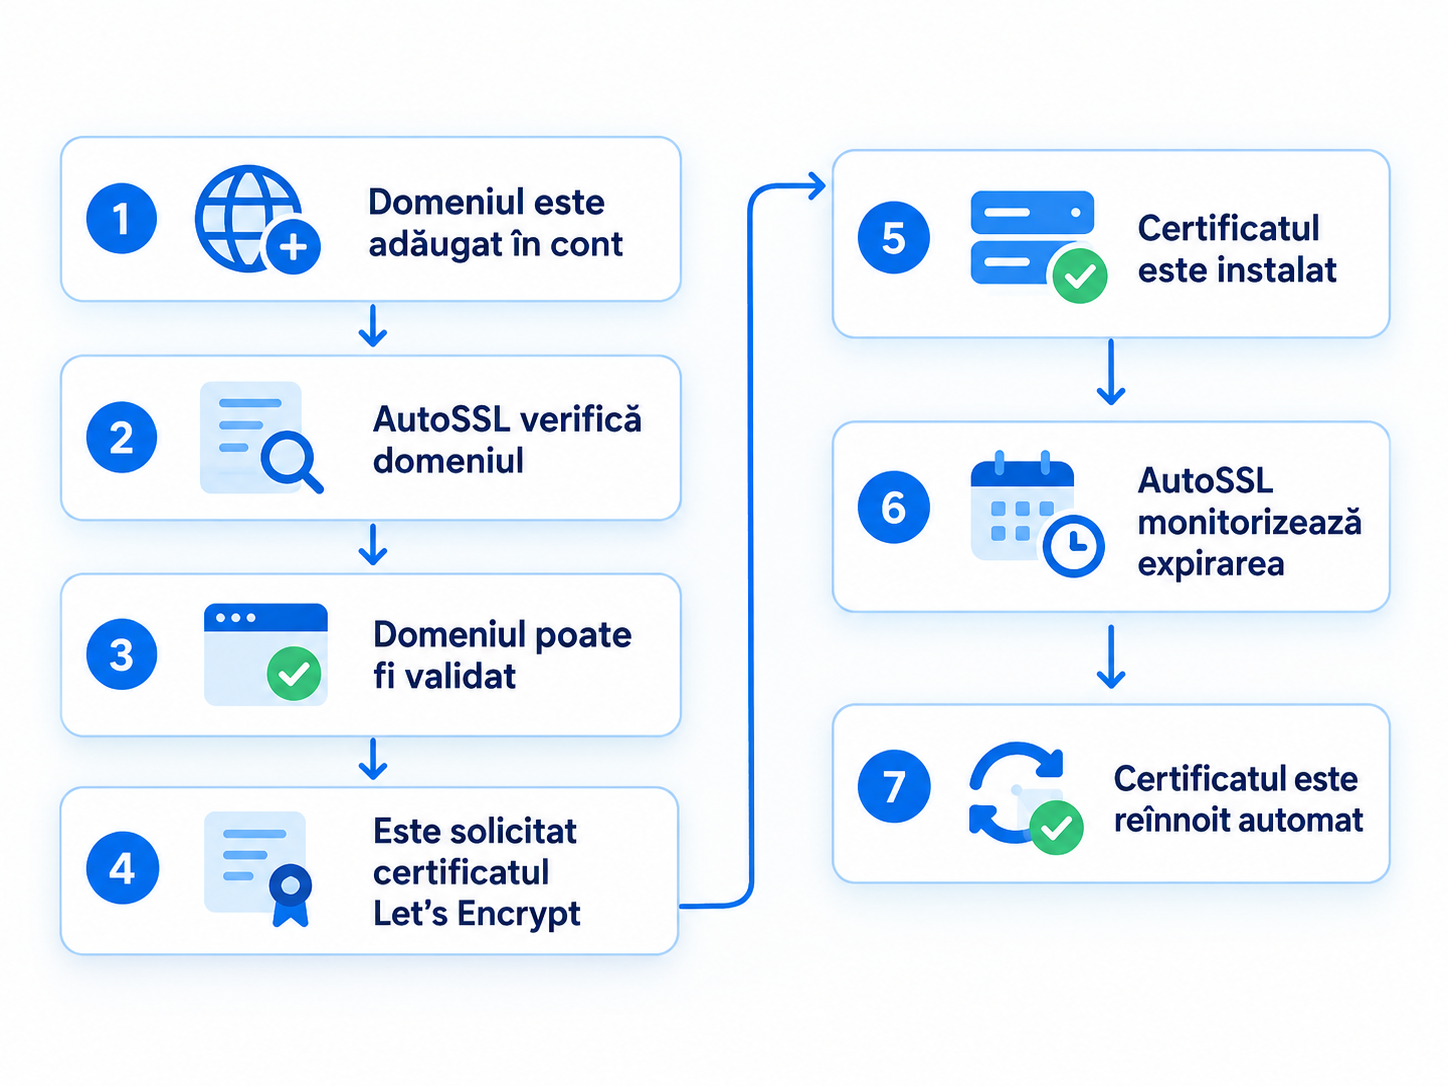
Prin urmare, reducerea duratei certificatului nu înseamnă automat mai multă muncă pentru proprietarul website-ului.
SSL Let’s Encrypt gratuit și automat la NameBox
Pe pachetele de găzduire NameBox oferim SSL Let’s Encrypt gratuit.
AutoSSL este utilizat pentru verificarea domeniilor și administrarea certificatelor, astfel încât utilizatorul nu trebuie să cumpere separat un certificat SSL pentru un website obișnuit și nici să solicite instalarea acestuia la fiecare activare sau reînnoire.
După ce domeniul este configurat către serverul NameBox și poate fi validat, sistemul verifică automat acoperirea SSL și poate solicita certificatul fără o cerere separată din partea clientului.
AutoSSL rulează periodic la nivelul serverului și verifică dacă domeniile eligibile beneficiază de un certificat valid.
Utilizatorul poate verifica situația certificatului din:
cPanel → Security → SSL/TLS Status
Dacă este necesară o verificare manuală, poate fi utilizată și opțiunea:
Run AutoSSL
În mod normal însă, emiterea și reînnoirea sunt procese automatizate.
Când nu poate fi instalat automat certificatul?
AutoSSL trebuie să poată demonstra că domeniul aparține contului pentru care se solicită certificatul.
Pot apărea probleme dacă:
- domeniul nu indică spre serverul NameBox;
- DNS-ul a fost modificat recent și propagarea nu s-a finalizat;
- un subdomeniu indică spre alt server;
- există o configurație CAA care nu permite emiterea certificatului;
- domeniul a fost exclus din AutoSSL;
- validarea domeniului nu poate fi finalizată.
În astfel de situații, reducerea perioadei la 64 de zile nu este problema propriu-zisă. Trebuie rezolvată cauza care împiedică validarea și reînnoirea automată.
Ce trebuie să facă utilizatorii NameBox?
Pentru majoritatea utilizatorilor, nu este necesară nicio modificare.
Dacă website-ul are deja un certificat Let’s Encrypt administrat prin AutoSSL și domeniul indică în continuare corect către server, sistemul se ocupă de procesul de reînnoire.
Este însă recomandat să verifici periodic:
- domeniul indică spre serverul corect;
- certificatul apare valid în cPanel;
- website-ul se deschide prin HTTPS;
- nu există erori AutoSSL;
- nu există configurații DNS sau CAA care împiedică emiterea.
Ce trebuie să verifice administratorii de servere?
Pentru serverele administrate manual sau pentru implementările ACME custom, schimbarea este mai importantă.
Let’s Encrypt recomandă evitarea scripturilor configurate rigid să reînnoiască certificatele după un anumit număr fix de zile.
De exemplu, un sistem construit în jurul ideii:
Certificat de 90 zile
→ renewal după 60 zile
trebuie reevaluat odată cu scurtarea perioadei de valabilitate.
Let’s Encrypt recomandă automatizarea procesului și utilizarea mecanismelor moderne prin care clientul ACME poate afla momentul potrivit pentru reînnoire.
Pentru utilizatorii cPanel cu AutoSSL, acest proces este administrat de sistem și nu trebuie implementat manual pentru fiecare domeniu.
Mai puține zile nu înseamnă un SSL mai slab
Un certificat valabil 64 de zile nu oferă o criptare mai slabă decât un certificat de 90 de zile.
Durata certificatului reprezintă perioada în care acesta este considerat valid, nu puterea algoritmului de criptare utilizat pentru conexiunea HTTPS.
Scurtarea duratei urmărește tocmai reducerea perioadei de expunere în cazul apariției unei probleme.
Ce urmează după certificatele de 64 de zile?
Schimbarea din 2027 este o etapă intermediară.
Let’s Encrypt intenționează ca, din 2028, durata implicită a certificatelor să fie redusă din nou, până la:
45 de zile
Acest lucru confirmă faptul că administrarea manuală a certificatelor SSL devine din ce în ce mai puțin practică, iar automatizarea reînnoirii devine esențială.
Automatizarea devine și mai importantă
Reducerea certificatelor Let’s Encrypt de la 90 la 64 de zile nu ar trebui să producă schimbări vizibile pentru utilizatorii care folosesc deja AutoSSL.
Pe serviciile de găzduire NameBox, certificatul Let’s Encrypt este disponibil gratuit, iar AutoSSL verifică și administrează automat certificatele domeniilor eligibile.
Astfel, dacă domeniul indică spre server și poate fi validat corect, certificatul poate fi emis și instalat automat chiar dacă utilizatorul nu solicită separat activarea SSL.
Începând din februarie 2027, certificatele vor trebui pur și simplu reînnoite mai frecvent în fundal, iar automatizarea existentă este tocmai mecanismul conceput pentru acest tip de schimbare.
Pentru mai multe informații poți consulta și articolul nostru despre certificatele SSL gratuite Let’s Encrypt sau ghidul Activare Let’s Encrypt direct din cPanel.
Pe pagina noastră HelpDesk găsiți multe alte tutoriale utile pentru a gestiona mai ușor contul dvs. cPanel.